핵심 요약
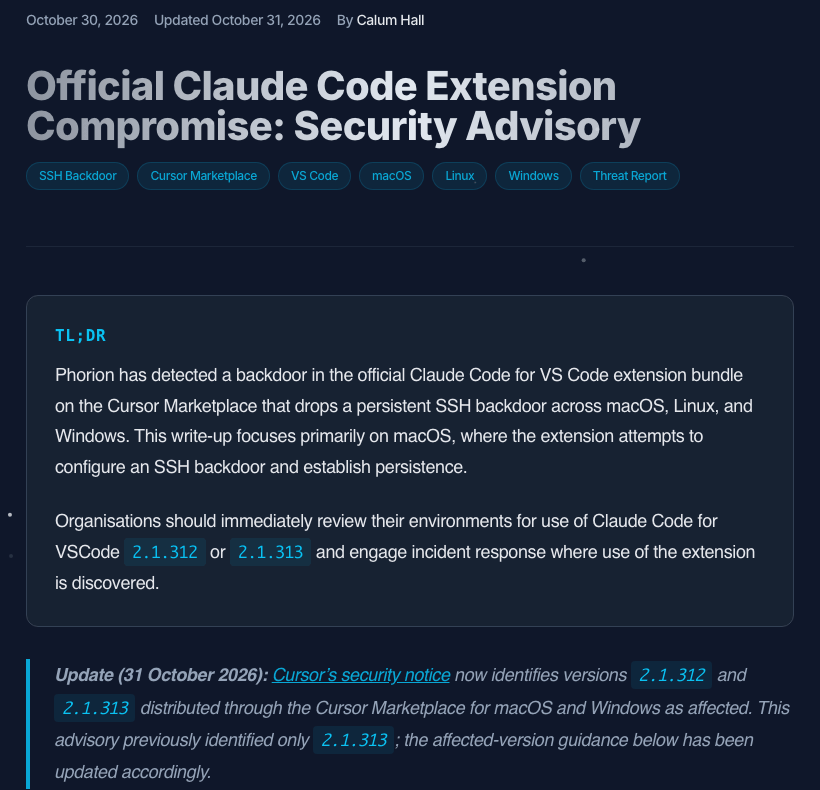
- 2026년 10월 29일 미국 태평양 시간 오전 2시 27분부터 오후 1시 35분까지, 약 11시간 동안 Cursor의 확장 마켓플레이스에 변조된 Claude Code 확장 2.1.312와 2.1.313(Windows, macOS)이 올라와 있었습니다. 한국 시간으로는 10월 29일 18시 27분부터 30일 5시 35분까지입니다.
- 뚫린 곳은 Cursor 마켓플레이스 쪽이었습니다. Anthropic은 자사 시스템과 직원 노트북이 침해되지 않았고 공식 VS Code 마켓플레이스와 Open VSX 배포본은 영향이 없다고 밝혔습니다. 공격자가 Cursor 마켓에 어떻게 올렸는지는 10월 31일 현재 어느 쪽도 밝히지 않았습니다.
- 백도어는 확장이 로드되는 순간 실행됐습니다. 공격자 SSH 키(
svc-telemetry)를authorized_keys에 넣고, 공격자 서버로 역방향 SSH 터널을 열려 하고, 재부팅 뒤에도 다시 뜨도록 LaunchAgent나 예약 작업을 등록했습니다. 호스트 정보와 비밀 값처럼 보이는 환경 변수의 이름도 보냈습니다. 값은 보내지 않았습니다.- 버전 번호만으로는 감염 여부를 판단할 수 없습니다. 2.1.312는 한국 시간 10월 28일에 나온 정상 버전 번호이기도 합니다. 필자 Mac의 VS Code에도 2.1.312가 깔려 있었지만, 사고 전날 깔린 정상본이었고 침해 지표도 없었습니다.
- 2.1.314로 올리거나 확장을 지워도 이미 심긴 백도어는 남습니다. Cursor가 공개한 확인 명령으로
svc-telemetry키를 찾아보고, 나오면 Cursor 복구 스크립트로 키, 스크립트, 지속성 항목을 지운 뒤, 깨끗한 다른 기기에서 그 기기로 접근할 수 있던 자격 증명을 바꿔야 합니다.
목차
- 무슨 일이 있었나
- 어디가 뚫렸나: Anthropic도 Open VSX도 아니었다
- 백도어는 무엇을 했나
- 필자 Mac에도 2.1.312가 있었다
- 감염 확인과 복구 방법
- 피해 규모: 5,000명이라는 숫자의 정체
- 자동 업데이트를 어떻게 둘까
- 국내 보도와 공지 현황
- 출처
무슨 일이 있었나
클로드 코드 확장 사고는 Cursor 편집기가 쓰는 확장 마켓플레이스에 Anthropic의 Claude Code 확장 변조본이 올라와, 자동 업데이트로 개발자 컴퓨터에 SSH 백도어를 심으려 한 공급망 공격입니다. Cursor는 10월 29일 보안 공지에서 "Windows 및 MacOS용 Anthropic.claude-code 버전 2.1.312 및 2.1.313"과 관련된 보안 사고를 확인했고, 이 악성 버전들은 Anthropic이 개발한 것이 아니라고 밝혔습니다(Cursor 보안 공지 한국어판). 공지는 변조본이 올라와 있던 시간을 태평양 시간 기준 "오전 2시 27분경부터 오후 1시 35분경까지"라고 적었습니다.
처음 알려진 영향 버전은 2.1.313 하나였습니다. Cursor는 10월 30일 오전 11시 30분(태평양 시간)에 공지를 고쳐 침해 지표를 갱신하고 영향 버전을 2.1.312와 2.1.313 두 개로 바로잡았습니다(Cursor 보안 공지). 엔드포인트에서 이상 행위를 처음 잡았다고 알려진 보안 업체 Phorion도 10월 31일 글을 고쳐 "이 권고는 앞서 2.1.313만 적었다"고 밝혔습니다(Phorion). 그래서 10월 30일에 나온 국내외 기사와 블로그 글 상당수에는 2.1.313만 적혀 있습니다.
아래는 한국 시간으로 다시 그린 타임라인입니다. 정상 2.1.312가 먼저 나왔고, 하루 반쯤 뒤 같은 번호의 변조본이 Cursor 마켓에 끼어들었습니다.
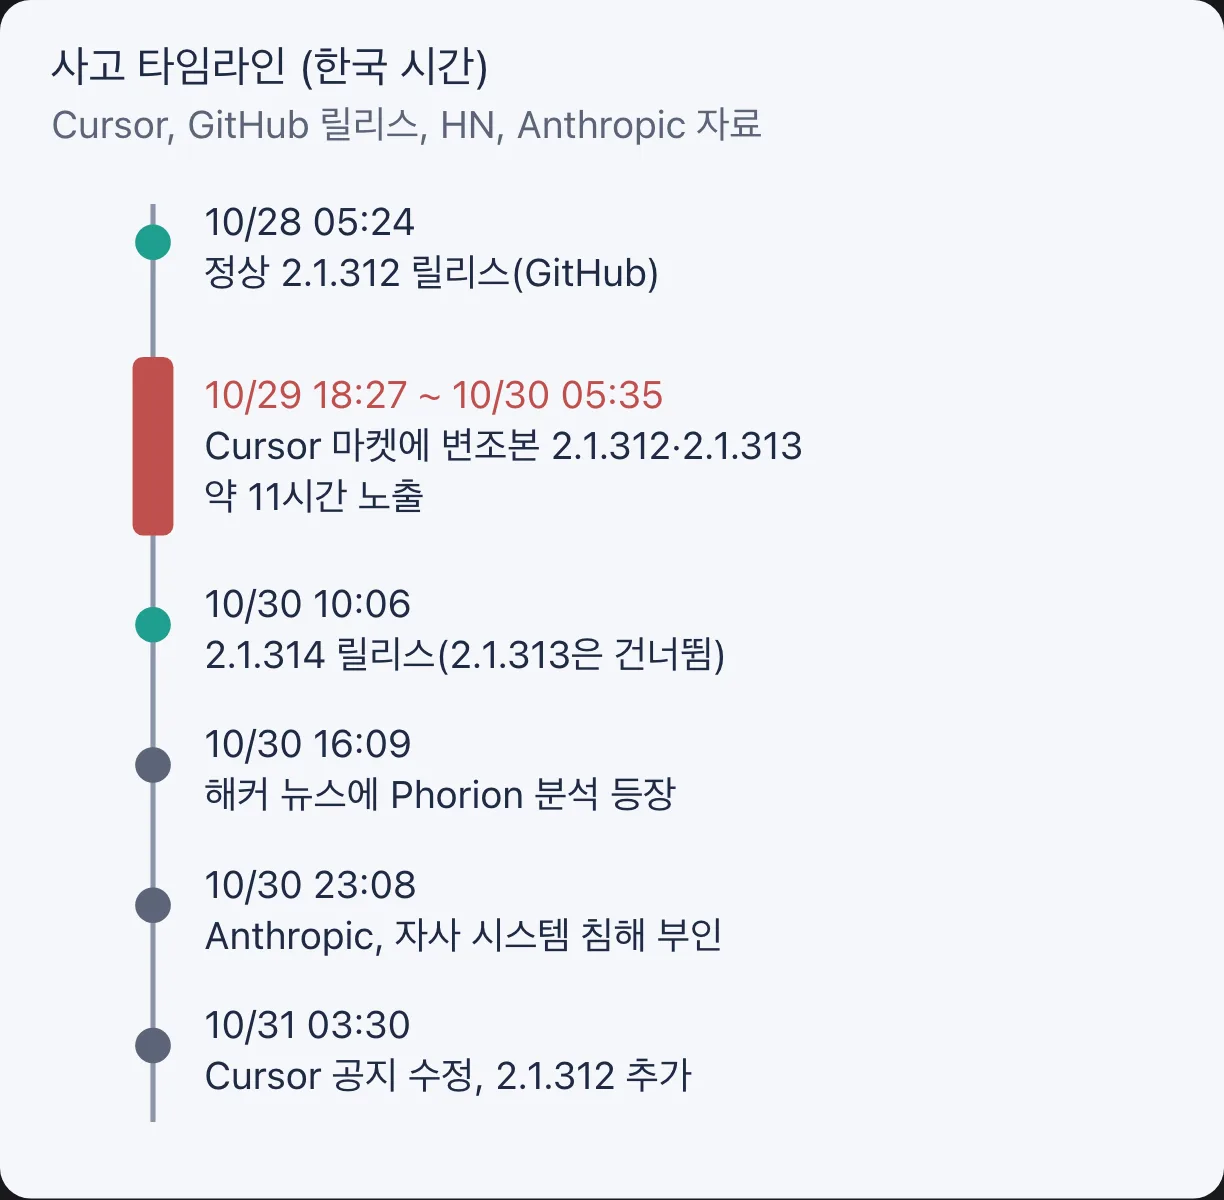
Anthropic은 다음 릴리스 번호를 2.1.313이 아니라 2.1.314로 올렸습니다. Anthropic의 David Dworken은 해커 뉴스 댓글에서 2.1.313은 Open VSX, VS Code 마켓플레이스, 공식 배포처 어디에도 게시된 적이 없다("never published on OpenVSX, the VS Code marketplace, or on any of our official hosts")고 설명했습니다(Hacker News 댓글). 공식 CHANGELOG에도 2.1.312 다음이 바로 2.1.314이고, 두 항목 어디에도 이번 사고 이야기는 없습니다.
어디가 뚫렸나: Anthropic도 Open VSX도 아니었다
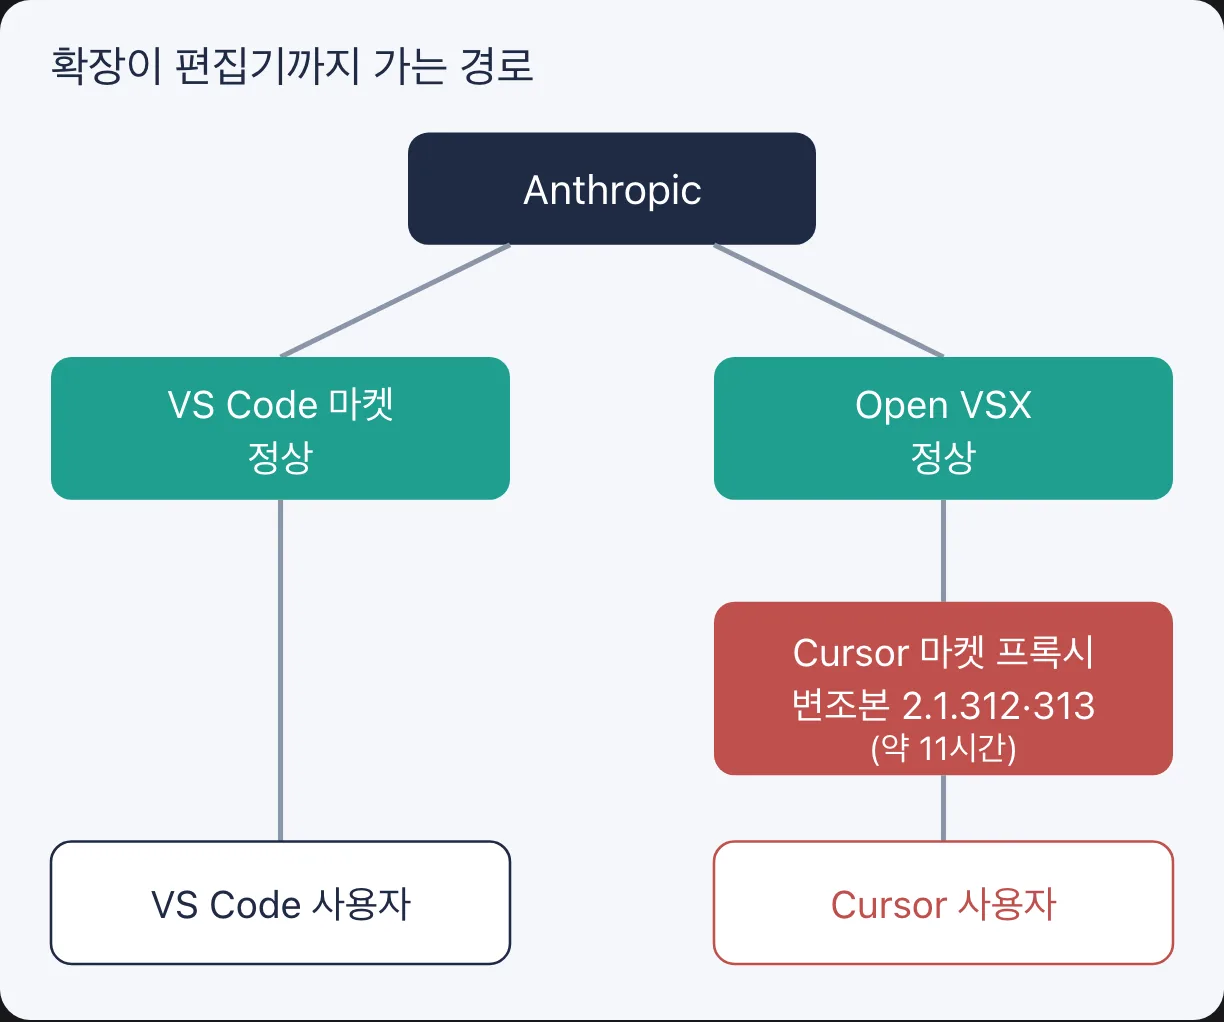
당사자들의 진술을 맞춰 보면 변조본은 Cursor 마켓플레이스 계층에만 있었습니다. Anthropic의 Felix Rieseberg는 "it wasn't a compromise of Anthropic's systems or employee laptops"라고 했고, 악의적 행위자가 "Cursor's marketplace" 접근 권한으로 변조본을 올렸다고 설명했습니다(Hacker News 댓글). Dworken도 공식 VS Code 마켓플레이스와 Open VSX는 영향을 받지 않았다고 덧붙였습니다(Hacker News 댓글).
헷갈리는 이유는 Cursor의 확장 배포 구조에 있습니다. Cursor는 VS Code 계열 편집기지만 Microsoft의 공식 마켓을 쓰지 않습니다. 도움말에 따르면 Cursor는 서드파티 확장의 원천으로 Open VSX 레지스트리를 쓰되, 검색과 다운로드는 "its own marketplace proxy"를 거쳐 중계합니다(Cursor 도움말). 원천은 깨끗했고, 그 사이에 있는 Cursor 쪽 계층에 같은 이름의 가짜가 끼어든 셈입니다.
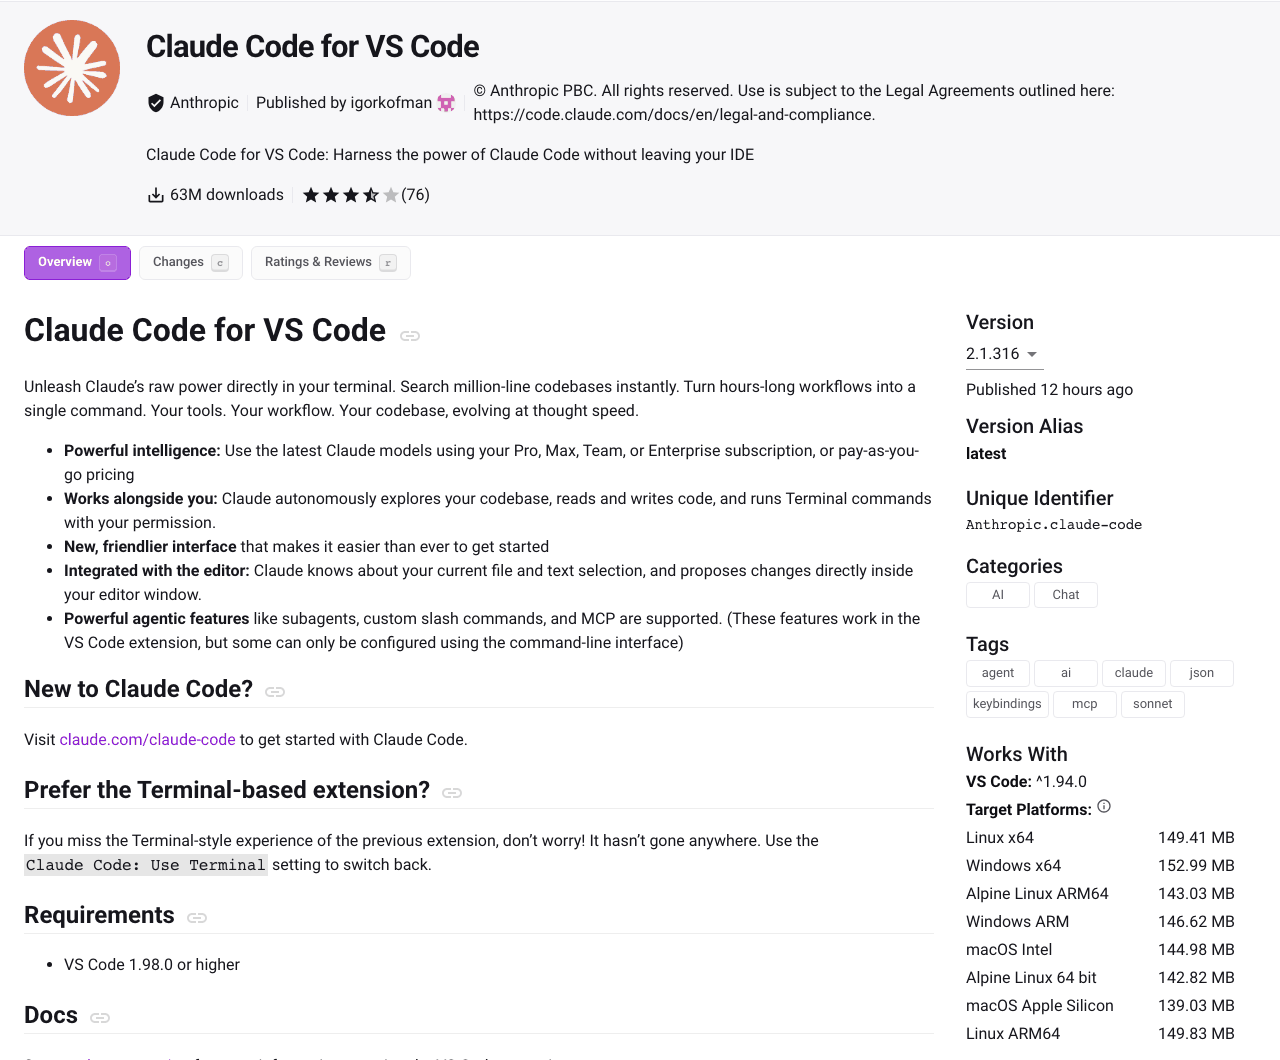
Open VSX 기록도 이 설명과 맞습니다. 필자가 10월 31일 Open VSX API를 조회해 보니 Anthropic.claude-code의 버전 목록은 2.1.316, 2.1.314, 2.1.312, 2.1.311 순이었고, 2.1.313은 목록에 없었으며 개별 주소도 404를 돌려줬습니다(Open VSX API). 2.1.312는 10월 27일(UTC, 한국 시간 28일)에 정상 게시된 기록이 있습니다. 다만 API만으로는 "처음부터 없었다"와 "올라왔다가 지워졌다"를 구별할 수 없다는 점은 남겨 둡니다.
"Anthropic이 해킹당했다"는 제목은 과장이었습니다. 사건을 크게 알린 보안 연구자 Kevin Beaumont의 글은 처음 "Anthropic hacked to deliver remote access trojan to Claude developer laptops worldwide"라는 제목으로 나갔다가, 지금은 "Anthropic hacked via Cursor"로 바뀌었고 본문에 "Update: Anthropic say the breach was Cursor"라는 단락이 붙었습니다(DoublePulsar). 해커 뉴스 메인 토론(10월 31일 조회 기준 916점, 댓글 535개)에서도 제목이 지나치다는 반박이 이어졌습니다(Hacker News).
그렇다고 Anthropic과 무관한 일로만 보기도 어렵습니다. Beaumont는 같은 글에서 변조본이 "uploaded as Anthropic's verified account"였다고 지적했습니다. Cursor 사용자 화면에는 Anthropic이 올린 공식 확장으로 보였다는 뜻입니다. 사용자가 확인할 수 있는 신뢰 표시가 다 정상으로 보였는데 내용물만 바뀐 경우라서, "공식 배포처에서만 받으라"는 일반 권고로는 막을 수 없었습니다.
공격자가 Cursor 마켓에 어떻게 쓰기 권한을 얻었는지는 10월 31일 현재 공개되지 않았습니다. Cursor 공지 영어판은 침입 경로를 설명하지 않았고, The Hacker News도 공격자가 무단 업데이트를 넣은 정확한 방법은 아직 불분명하다("The exact method attackers used to introduce the unauthorized update remains unclear")고 적었습니다(The Hacker News). 토큰 도난이나 내부자 같은 이야기는 커뮤니티의 추측일 뿐입니다.
백도어는 무엇을 했나
변조본은 확장이 불러와지는 순간, 사용자가 아무것도 누르지 않아도 실행됐습니다. Phorion 분석에 따르면 압축된 extension.js 맨 앞에 즉시 실행되는 코드가 붙어 있어, VS Code 계열 편집기가 확장의 activate()를 부르기 전에 이미 돌았습니다(Phorion). 공격 코드에는 Linux용 분기도 들어 있지만, Cursor 공지가 영향 대상으로 밝힌 배포본은 macOS와 Windows용뿐입니다. 공지와 분석을 합치면 하는 일은 다섯 가지입니다.
- SSH 키 심기. 공격자의 공개 키를
~/.ssh/authorized_keys에 추가합니다. 키 끝의 주석이svc-telemetry라서 이 문자열이 가장 쉬운 감염 표시가 됩니다. - SSH 서버 켜기 시도. macOS는 원격 로그인을, Windows는 OpenSSH Server를 켜려 합니다. 관리자 권한이 필요해서 대부분 실패합니다.
- 역방향 SSH 터널. 공격자 서버(
134.209.82.225)로 SSH 연결을 열어, 거꾸로 공격자가 피해자 컴퓨터의 22번 포트로 들어올 길을 만들려 합니다. 끊기면 약 60초마다 다시 시도합니다. - 지속성. macOS는
~/Library/LaunchAgents/com.apple.sysmond.plist, Windows는 예약 작업SysMon(실패하면 시작프로그램 폴더의sysmon.cmd)을 만들어 재부팅 뒤에도 터널 스크립트가 다시 뜨게 합니다. 이름을 Apple과 Windows의 시스템 항목처럼 지은 것이 눈에 띕니다. - 정찰 정보 전송. 호스트 이름, 사용자 이름, OS, 홈 디렉터리, 작업 디렉터리, 전역 git 이메일, 공인 IP를 공격자 서버로 보냅니다.
KEY,TOKEN,SECRET,PASS,AWS,GCP가 든 환경 변수는 이름만 최대 40개 모았고 값은 보내지 않았습니다.
macOS에서는 공격 코드의 버그 덕분에 SSH 서버 켜기 단계가 실행되지 않았습니다. Phorion에 따르면 공격 코드는 systemsetup -getremotelogin의 출력에서 "Off"를 찾았을 때만 원격 로그인을 켭니다. 그런데 관리자 권한 없이 이 명령을 실행하면 "Off" 대신 오류 문구가 나오고 종료 코드는 0이라서, 켜는 명령까지 가지 못합니다. 필자도 macOS 27.2에서 일반 사용자로 같은 명령을 실행해 봤습니다. 화면에는 "You need administrator access to run this tool... exiting!"만 나오고 종료 코드는 0이었습니다.
그래서 원격 로그인이 원래 꺼져 있던 Mac은 터널이 열려도 반대편에서 들어올 문이 닫혀 있었습니다. Cursor 공지 한국어판도 이 단계는 "Cursor를 관리자 권한으로 시작한 극히 드문 경우가 아니라면" 실패한다고 적었습니다. 하지만 Phorion은 이 버그를 "a likely oversight"라고 부르며 방어로 볼 수 없다고 경고했습니다. 키 심기, 터널 시도, 지속성 등록, 정보 전송은 버그와 상관없이 돌았고, 원격 로그인을 이미 켜 둔 Mac이라면 공격자가 들어올 수 있었습니다. Windows 쪽도 PowerShell 명령을 /bin/sh로 호출하는 버그가 지적됐습니다(BleepingComputer).
필자 Mac에도 2.1.312가 있었다
글을 쓰려고 확장 폴더를 열어 보니 필자 Mac에도 anthropic.claude-code-2.1.312-darwin-arm64가 있었습니다. 버전 번호만 보면 영향 버전입니다. 그래서 10월 31일 21시 26분(한국 시간)에 Cursor 공지의 침해 지표를 하나씩 대조했습니다. 결론은 정상본이었습니다.
| 확인 항목 | 필자 Mac 결과 |
|---|---|
| 설치한 편집기 | Cursor 없음. Microsoft VS Code의 확장 폴더 |
| 2.1.312 폴더 생성 시각(설치 시각으로 봄) | 10월 28일 23시 37분, 변조본이 올라오기 약 19시간 전 |
extension.js SHA-256 |
1195816b…3d72e29, 공지의 악성 해시 ecb58cb2…ab6bf15와 다름 |
| 공격자 IP·키 주석·LaunchAgent 이름 문자열 | 312, 314 모두 없음 |
svc-telemetry 키 |
authorized_keys 파일 자체가 없음 |
.smt, .smtk, com.apple.sysmond.plist, .stk_* |
없음 |
ssh -N -R, autossh 프로세스 |
없음 |
같은 2.1.312라도 Cursor가 아닌 VS Code에 깔린 것이고, 받은 때가 변조본 배포 창 전이며, 파일 해시가 다릅니다. 정상 2.1.312는 GitHub 릴리스 기록상 한국 시간 10월 28일 5시 24분에 나왔습니다(GitHub 릴리스). 반대로 Cursor 사용자가 이 무렵 같은 번호를 받았다면 정상본인지 변조본인지는 받은 시각과 파일로 가려야 합니다. 버전 번호만 보고 "312니까 감염", "314니까 안전"이라고 판단하면 둘 다 틀릴 수 있습니다. 지금 314라도 그 전에 변조본이 돌았다면 백도어는 남아 있습니다.
공급망 사고에서 버전 번호와 배포판 표기를 믿기 어렵다는 점은 PHP2Shell 정리에서도 다뤘습니다. 배포판 패키지는 보안 패치를 넣고도 버전 번호를 그대로 두기 때문입니다.
감염 확인과 복구 방법
가장 먼저 할 일은 svc-telemetry 키가 있는지 보는 것입니다. Cursor는 키가 발견되면 그 기기를 영향받은 것으로 보라고 했습니다. macOS는 터미널에서 아래 명령을 실행합니다. 공지 원문의 명령을 그대로 옮겼습니다(Cursor 보안 공지).
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"
Windows는 PowerShell에서 사용자 키 파일과 관리자 키 파일을 함께 봅니다.
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
키 검사만으로 불안하면 필자가 쓴 명령으로 남은 흔적을 더 볼 수 있습니다(macOS 기준). 첫 줄은 설치된 확장 버전을 보는 용도라 정상본도 나옵니다. 둘째 줄부터 결과가 하나라도 나오면 감염을 의심해야 합니다.
ls ~/.cursor/extensions ~/.vscode/extensions 2>/dev/null | grep -i claude-code
ls -la ~/.config/.smt ~/.config/.smtk ~/Library/LaunchAgents/com.apple.sysmond.plist 2>/dev/null
ls -la "$TMPDIR" | grep .stk_
ps axo pid,command | grep -E "ssh -N -R|autossh|134\.209\.82\.225" | grep -v grep
Windows에서는 Cursor 공지의 침해 지표(예약 작업 SysMon, 시작프로그램의 sysmon.cmd, 공격자 IP로 가는 ssh)를 PowerShell에서 이렇게 볼 수 있습니다. 공격 코드가 예약 작업을 SYSTEM 권한으로 만들려 했으므로 관리자 PowerShell에서 실행하는 편이 확실합니다. 결과가 하나라도 나오면(둘째 줄은 True) 감염을 의심해야 합니다.
schtasks /query /tn SysMon 2>$null
Test-Path "$env:APPDATA\Microsoft\Windows\Start Menu\Programs\Startup\sysmon.cmd"
Get-CimInstance Win32_Process | Where-Object { $_.CommandLine -match '134\.209\.82\.225|ssh -N -R' } | Select-Object ProcessId, CommandLine
감염이 확인됐다면 확장을 지우거나 업데이트하는 것으로 끝내면 안 됩니다. Cursor는 확장을 제거해도 따로 떨어진 지속성 스크립트는 남을 수 있다고 했고, Phorion, OX Security, Beaumont도 같은 경고를 냈습니다. Cursor 공지가 권하는 순서는 다음과 같습니다.
- 위 명령으로 영향을 확인합니다.
- 회사라면 단말, 네트워크, 확장 설치 기록에서 공지의 침해 지표를 검색합니다.
- 공격 코드가 실행된 흔적이 있는 기기는 네트워크에서 격리합니다.
- 공격자 SSH 키, 지속성 항목, 실행 중인 터널 프로세스를 지우고, 기기를 새로 설치할지 정합니다. Cursor는 macOS용
remediate-macos.sh(일반 사용자로 실행)와 Windows용remediate-windows.ps1(관리자 PowerShell)을 내놓았고, 지우지 못한 것이 남으면 0이 아닌 종료 코드로 끝난다고 설명했습니다. - 감염되지 않은 다른 기기에서, 영향받은 기기로 접근할 수 있던 자격 증명과 세션을 교체합니다.
5번은 확장을 지우고 나면 잊기 쉬운 단계입니다. 환경 변수 값은 전송되지 않았지만, SSH로 실제 접속이 이뤄졌다면 공격자는 그 기기의 파일을 직접 읽을 수 있었습니다. 개발자 노트북에는 보통 클라우드 키, Git 토큰, .env 파일이 있습니다. 실제 접속이 있었는지 확신할 수 없다면 바꾸는 쪽이 안전합니다.
기업 보안팀이 Microsoft Defender를 쓴다면 Beaumont가 공개한 KQL 헌팅 쿼리를 쓸 수 있습니다(GossiTheDog/ThreatHunting). 공격자 IP, 편집기가 ssh를 띄운 기록, 지속성 파일 이름을 찾습니다. 다만 버전 문자열 조건에는 2.1.313만 들어 있어서, 2.1.312 변조본은 IP나 파일 이름 조건으로 잡아야 합니다.
피해 규모: 5,000명이라는 숫자의 정체
"최대 5,000명"은 감염이 확인된 숫자가 아니라 Cursor가 X 게시물 등에서 밝힌 잠재 영향 범위입니다. OX Security는 Cursor를 인용해 "at most 5,000 users were potentially affected"라고 썼고(OX Security), Reuters도 같은 숫자를 제목에 실었습니다. 그런데 필자가 10월 31일에 연 Cursor 공지 본문에는 이 숫자가 없습니다. 국내에서는 토큰포스트가 공지 수정본에서 "최대 5000명"이 빠졌으니 실제 감염 수와 구분해야 한다고 짚었습니다(토큰포스트).
숫자의 크기도 비교해 볼 만합니다. Open VSX 페이지에 표시된 이 확장의 누적 다운로드는 6,300만 회입니다. 5,000명은 그중 Cursor 마켓에서 그 11시간 사이 변조본을 받은 사람의 상한으로 읽는 것이 자연스럽습니다. 해커 뉴스에서도 전체 설치 수와 이 숫자를 섞은 댓글이 바로 정정됐습니다.
10월 31일까지 "내 기기에서 svc-telemetry 키를 찾았다"는 공개 보고는 찾지 못했습니다. 커뮤니티 담론을 모아 보니 해커 뉴스, Lobsters, Mastodon 스레드에 1인칭 감염 보고는 없었고, 업데이트를 미뤄서 피했다는 글만 있었습니다. BleepingComputer는 공격 코드의 오류 때문에 영향받은 Windows와 macOS 시스템 상당수에서 원격 접속이 막혔을 가능성이 크다고 적었습니다. Cursor는 공격자 서버를 호스팅하던 클라우드 업체와 협력해 서버를 내렸고, 역방향 셸과 정보 전송은 더 이상 작동하지 않는다고 밝혔습니다. 그래도 이미 심긴 키와 스크립트는 기기에 남아 있으니 확인은 해야 합니다.
자동 업데이트를 어떻게 둘까
이번 사고가 11시간 만에 사용자에게 닿은 경로는 확장 자동 업데이트였습니다. 사용자가 새로 설치하지 않아도 편집기가 새 버전을 받아 켜는 순간 실행됐습니다. VS Code는 1.123(2026년 6월)부터 새로 게시된 버전으로 자동 업데이트하기 전에 2시간을 기다리게 했지만, Microsoft, GitHub, OpenAI 같은 신뢰 게시자의 확장에는 이 지연을 적용하지 않는다("This delay does not apply to extensions from trusted publishers such as Microsoft, GitHub, and OpenAI")고 예외를 뒀습니다(VS Code 1.123 릴리스 노트). 현재 VS Code 문서는 extensions.autoUpdateDelay로 지연 시간을 시간 단위로 정하고 기본값을 12시간이라고 적고 있습니다(VS Code 문서).
Cursor 쪽은 사정이 다릅니다. Cursor 포럼의 직원 답변에 따르면 extensions.autoUpdate 설정은 Cursor에서 로컬로 동작하지만 VS Code와 달리 MDM 정책으로는 아직 등록되지 않았습니다(Cursor 포럼). Cursor 도움말은 마켓에 새 버전이 올라온 뒤 정한 시간만큼 확장 설치와 업데이트를 미루는 설치 대기 기간(Marketplace Install Cooldown)을 소개하는데, 팀 관리자 설정의 기본값은 0, 즉 꺼져 있습니다. 같은 도움말은 팀이 강제하지 않았다면 개인도 자기 설정에서 extensions.installCooldownHours로 대기 시간을 정할 수 있다고 적었습니다(Cursor 도움말). Cursor가 VS Code의 업데이트 지연을 그대로 물려받았는지는 공식 자료로 확인하지 못했습니다.
자동 업데이트를 끄려면 사용자 settings.json에 아래 두 줄을 넣습니다. 포럼 답변이 MDM 대신 쓰라고 안내한 값과 같습니다.
{
  "extensions.autoUpdate": false,
  "extensions.autoCheckUpdates": false
}
다만 끄는 쪽이 늘 낫지는 않습니다. 보안 수정이 늦게 들어오는 대가가 있고, 사용자가 스스로 고칠 수 있는 설정이라 회사 차원의 강제력도 없습니다. 개인이라면 VS Code는 지연 시간을 늘리고, Cursor는 extensions.installCooldownHours로 대기 시간을 두거나 자동 업데이트를 끈 뒤 며칠 지난 버전만 손으로 올리는 방식이 현실적인 절충입니다. 회사라면 확장 승인 목록과 단말 탐지(EDR)를 함께 두는 편이 맞습니다.
편집기 확장이 공급망 공격의 통로가 된 것은 처음이 아닙니다. 2025년 8월 Nx 사고에서는 탈취된 npm 토큰으로 악성 nx 패키지가 올라왔고, VS Code 확장 Nx Console 일부 버전이 nx@latest를 설치하면서 감염 경로가 됐습니다(Nx 보안 권고). 2025년 10월에는 개발자 저장소에 유출된 Open VSX 게시 토큰이 악성 확장 캠페인에 쓰였고, Eclipse 재단은 게시 시점 자동 검사를 도입하겠다고 밝혔습니다(Eclipse 재단 블로그). 이번에는 원천 레지스트리가 아니라 중간의 미러 계층이 문제였다는 점이 다릅니다. 같은 이름, 같은 버전 번호, 같은 인증 배지 아래로 내용물만 바뀔 수 있다는 뜻입니다.
Claude Code를 터미널에서 쓰는 방법과 설정은 Claude Code 팁 11가지에 정리했습니다.
국내 보도와 공지 현황
국내 보도는 적었고, 초기 기사 일부는 정정 전 설명을 따랐습니다. 10월 31일 오전까지 이 사건을 다룬 국내 기사는 뉴스1, 위키트리, 토큰포스트 정도였고, 보안 전문 매체에서는 기사를 찾지 못했습니다. 첫 보도들은 변조본이 Open VSX에 올라왔다고 적었는데, 이는 오픈소스멀웨어(OpenSourceMalware)의 초기 보고를 따른 것으로 이후 Cursor 마켓으로 정정됐습니다. Anthropic은 2.1.313을 Open VSX에 올린 적이 없다고 했습니다. 이 무렵 나온 네이버 블로그 글도 상당수 2.1.313만 다루거나 Open VSX를 배포처로 적었으니, 버전과 배포처는 Cursor 공지 한국어판으로 다시 확인하는 것이 좋습니다.
한국인터넷진흥원(KISA) 보호나라에는 10월 31일 오전 기준 이 사건 공지가 없었습니다. 관련 권고로는 7월 16일의 "AI 개발도구 위장 악성코드 유포 주의 권고"가 있는데, 이는 Gemini, Claude Code, Codex 같은 이름을 흉내 낸 가짜 압축 파일이 GitHub로 퍼진 사건이고 "공식 프로젝트 페이지와 공식 배포처를 통해서만 다운로드"하라고 권했습니다(KISA 보호나라). 이번 사건은 공식 이름과 인증 표시를 단 채 정식 마켓으로 들어온 변조 업데이트라서 그 권고만으로는 막을 수 없는 유형입니다.
국내에서 Cursor를 얼마나 쓰는지 보여 주는 공개 설문 수치는 찾지 못했습니다. 다만 더일렉은 6월 기사에서 커서가 국내 개발자들 사이에서 이미 유명하다고 썼고, Cursor의 아시아태평양 총괄은 이미 여러 한국 기업과 협력하고 있다고 말했습니다(더일렉). Cursor를 쓰면서 Claude Code 확장을 함께 설치한 국내 개발자라면, 10월 29일 저녁부터 30일 새벽 사이에 편집기를 켜 두었는지부터 떠올려 보고 위의 확인 명령을 한 번 돌려 보길 권합니다.
출처
- Cursor 보안 공지 한국어판: cursor.com/ko/blog/claude-code-extension-security-notice
- Cursor 보안 공지: cursor.com/blog/claude-code-extension-security-notice
- Phorion: phorion.io/blog/offical-claude-code-vsx-compromise
- GitHub 릴리스: github.com/anthropics/claude-code/releases
- Hacker News: news.ycombinator.com/item?id=50300683
- Hacker News 댓글: news.ycombinator.com/item?id=50304756
- CHANGELOG: github.com/anthropics/claude-code/blob/main/CHANGELOG.md
- Hacker News 댓글: news.ycombinator.com/item?id=50304129
- Anthropic 직원 해커 뉴스 댓글: news.ycombinator.com/item?id=50304585
- Cursor 도움말: cursor.com/help/customization/extensions
- Open VSX API: open-vsx.org/api/Anthropic/claude-code
- Open VSX: open-vsx.org/extension/Anthropic/claude-code
- DoublePulsar: doublepulsar.com/anthropic-hacked-to-deliver-remote-access-trojan-to-cl…
- The Hacker News: thehackernews.com/2026/10/official-claude-code-vs-code-extension.html
- BleepingComputer: bleepingcomputer.com/news/security/malicious-claude-code-extension-on-c…
- GossiTheDog/ThreatHunting: github.com/GossiTheDog/ThreatHunting/blob/master/AdvancedHuntingQueries…
- OX Security: ox.security/blog/malicious-claude-code-extension-cursor-ssh-backdoor
- 토큰포스트: tokenpost.kr/news/tech/430442
- VS Code 1.123 릴리스 노트: code.visualstudio.com/updates/v1_123
- VS Code 문서: code.visualstudio.com/docs/configure/extensions/extension-marketplace
- Cursor 포럼: forum.cursor.com/t/extensions-autoupdate-setting-not-available-via-mdm/…
- Nx 보안 권고: github.com/nrwl/nx/security/advisories/GHSA-cxm3-wv7p-598c
- Eclipse 재단 블로그: blogs.eclipse.org/post/mikaël-barbero/open-vsx-security-update-october-…
- KISA 보호나라: boho.or.kr/kr/bbs/view.do?bbsId=B0000133&menuNo=205020&nttId=72133
- 더일렉: thelec.kr/news/articleView.html?idxno=58699