2026년 가을, 오픈소스 프로젝트들이 외부 기여의 문을 잇달아 닫고 있습니다. 이유는 하나로 모입니다. AI 덕분에 PR과 버그 리포트를 만드는 비용은 거의 0이 됐는데, 그것을 읽고 판단하는 사람의 시간은 그대로이기 때문입니다. 10월 1일 시작한 Hacktoberfest는 12년 만에 PR 개수를 세지 않았고, 15년 동안 오픈소스를 운영한 Sindre Sorhus가 모든 저장소에서 외부 PR을 막았으며, Google은 오픈소스 버그 바운티의 제품 취약점 접수를 멈췄습니다. 그보다 앞서 curl은 버그 바운티를 끝냈고, tldraw는 PR 기능을 껐고, Ghostty는 보증받은 사람만 PR을 열 수 있게 했습니다. 그런데 curl의 기록을 따라가 보면 반전이 있습니다. 2026년 들어 AI가 쓴 신고는 오히려 정확해졌고, 문제는 가짜가 아니라 감당할 수 없는 양이 됐습니다. 이 글은 공식 발표와 메인테이너 본인의 글로 그 흐름을 따라가며, 문을 닫는 다섯 가지 방법과 그 반론, 국내 상황을 짚고 기여하는 쪽과 받는 쪽이 지금 할 일을 제안합니다.
필자는 『클로드 코드 제대로 시작하기』를 썼고, 이 글도 Claude Code로 국내외 자료를 모으고 초안을 다듬는 파이프라인으로 만들었습니다. 즉 이 글은 AI를 매일 쓰는 개발자가 문을 닫는 메인테이너들의 이유를 정리한 글이고, 필자가 대형 오픈소스를 운영하며 겪은 경험담은 아닙니다. AI가 코드를 쓸수록 리뷰가 병목이 되는 이유는 AI가 코드를 쓸수록 DDD가 중요한 이유에서 따로 다뤘습니다.
핵심 요약
- 문을 닫는 흐름은 2026년 가을에 절정입니다. Hacktoberfest 2026은 PR을 보상에서 뺐고, Sindre Sorhus(10월 1일)와 Hono(10월 5일)가 외부 PR을 막았으며, COSMIC은 LLM이 만든 코드와 설명을 금지했고, Google은 OSS VRP의 제품 취약점 접수를 일시 중단했습니다.
- 원인은 만드는 비용과 검토하는 비용의 비대칭입니다. GitHub의 월간 병합 PR은 2023년 1월 약 2,500만 건에서 2026년 6월 9,000만 건 이상으로 늘었고, 2026년 3월 한 달에 에이전트가 만든 PR만 1,700만 건이었습니다. 리뷰하는 사람의 시간은 늘지 않았습니다.
- 메인테이너가 고른 방법은 다섯 가지입니다. PR 끄기(tldraw), 보증제(Ghostty), AI 생성물 금지(Gentoo, Zig, Godot, COSMIC), 보상과 접수 중단(curl, Google), 사람의 책임과 공개 요구(리눅스 커널, LLVM, Node.js)입니다.
- curl의 기록은 문제가 바뀌었다는 것을 보여 줍니다. 확인된 취약점 비율은 2025년 5% 미만에서 2026년 15~16%로 돌아왔지만, 신고 속도는 2024년의 4~5배가 됐습니다. 가짜가 줄어도 양은 사람이 감당할 수 없었습니다.
- 기여하는 쪽의 할 일은 분명합니다. 기여 규칙을 먼저 읽고, PR 설명은 직접 쓰고, 재현과 검증의 증거를 붙이는 것입니다. 국내에서는 토스 es-toolkit이 "PR 설명은 사람이 직접 쓴다"는 규칙을 먼저 넣었습니다.
목차
- 2026년 가을, 문이 연달아 닫혔습니다
- 왜 지금인가요? 만드는 비용과 검토하는 비용
- 메인테이너가 문을 닫는 다섯 가지 방법
- curl이 보여 준 반전: 가짜보다 양이 문제입니다
- 문을 닫는 것이 답일까요? 반대편의 근거
- 한국 오픈소스는 어떤가요?
- 기여하는 쪽과 받는 쪽이 지금 할 일
- 이 글의 자료를 고른 방법
- 자주 묻는 질문
- 마치며
- 출처
2026년 가을, 문이 연달아 닫혔습니다
지난 2주 사이에 나온 소식만 모아도 흐름이 보입니다. 가장 상징적인 것은 Hacktoberfest입니다. 2014년 DigitalOcean이 "10월에 PR 4개를 열면 티셔츠"로 시작한 이 행사는 올해 운영을 MLH와 DEV로 넘기면서 PR과 MR을 보상 집계에서 아예 뺐습니다. 공식 FAQ의 설명은 이렇습니다. "저품질 스팸 PR을 보내기가 그 어느 때보다 쉬워졌기 때문에, 메인테이너들의 의견을 듣고 더 이상 PR을 보상으로 장려하지 않습니다."(Hacktoberfest FAQ, 2026-10). 대신 300개가 넘는 오프라인·온라인 행사와 오픈 웨이트 모델로 에이전트를 만드는 활동을 내걸었습니다.
이 행사는 원래 스팸과 인연이 깊습니다. 2020년에도 README에 의미 없는 줄을 추가하는 PR이 쏟아져 "Spamtoberfest"라는 비판을 받았고, 주최 측은 메인테이너가 참여를 직접 선택하도록 규칙을 바꿨습니다(Drew DeVault, Spamtoberfest, 2020). 그때는 티셔츠를 노린 사람이 손으로 PR을 만들었습니다. 지금은 에이전트가 몇 초 만에 만듭니다. 공식 미션 페이지도 "AI 도구로 저품질 PR을 그 어느 때보다 쉽게 만들 수 있는 시대에 메인테이너는 전례 없는 양과 소음을 마주한다"고 적었습니다(Hacktoberfest Mission).
같은 주에 개인 메인테이너들도 움직였습니다. 수많은 npm 패키지와 macOS 앱을 만들어 온 Sindre Sorhus는 10월 1일 "AI 때문에 내 모든 저장소에서 외부 PR을 막았다. 우리가 알던 오픈소스는 즐거웠다(나에게는 15년이었다). 프로젝트 유지와 이슈 처리는 계속한다"고 썼습니다(Sindre Sorhus, X, 2026-10-01). 후속 글에서는 AI를 탓하려는 게 아니라며 "나도 AI를 많이 쓴다. 저품질 PR을 리뷰하며 주고받느니 내가 직접 생성하고 검증해 내보내는 편이 10배 빠르다"고 덧붙였습니다(Mastodon). 10월 5일에는 웹 프레임워크 Hono의 Yusuke Wada가 외부 기여자의 PR을 막았다고 알리며 "이 시대에 PR은 통하지 않는다"고 했습니다(Yusuke Wada, X, 2026-10-05). 다만 Hono의 공지에는 AI라는 단어가 없습니다.
리눅스 데스크톱 COSMIC을 만드는 System76은 9월 30일 Pop!_OS 기여 가이드에 "LLM(AI)이 생성한 콘텐츠는 코드, 댓글, 설명을 포함해 이슈와 PR로 기여할 수 없다"는 항목을 넣었습니다(pop-os/pop CONTRIBUTING.md, 2026-09-30). 금지 대상에 코드뿐 아니라 PR 설명과 댓글까지 들어간 점이 눈에 띕니다.
보안 쪽도 같습니다. Google은 10월 1일부터 오픈소스 취약점 보상 프로그램(OSS VRP)의 제품 취약점 신고 접수를 일시 중단했습니다. 이유는 "자동화된 제출이 크게 늘었고 대부분이 유효하지 않다"는 것이었습니다. 공급망 신고, 최대 1만 5천 달러의 패치 보상, Cloud VRP는 그대로 받고, 2027년 1분기에 후속 소식을 내겠다고 했습니다(BleepingComputer, 2026-10-05). 국내 일부 기사는 "전면 중단"이라고 썼지만, 멈춘 것은 제품 취약점 접수 하나입니다.
왜 지금인가요? 만드는 비용과 검토하는 비용
AI가 바꾼 것은 기여의 양이고, 바꾸지 못한 것은 리뷰하는 사람의 시간입니다. GitHub의 오픈소스 프로그램 디렉터 Ashley Wolf는 2월에 이 상황을 1993년 유즈넷의 "끝나지 않는 9월(Eternal September)"에 빗댔습니다. "이제 PR은 몇 초 만에 만들어진다. 만드는 비용은 떨어졌지만 리뷰하는 비용은 떨어지지 않았다."(Welcome to the Eternal September of open source, GitHub 블로그, 2026-02-12). 그리고 curl과 Ghostty의 대응을 두고 "불균형에 대한 합리적인 반응"이라고 평가했습니다. 플랫폼 회사가 메인테이너의 차단을 정당하다고 인정한 셈입니다.
숫자로 보면 불균형의 크기가 드러납니다.
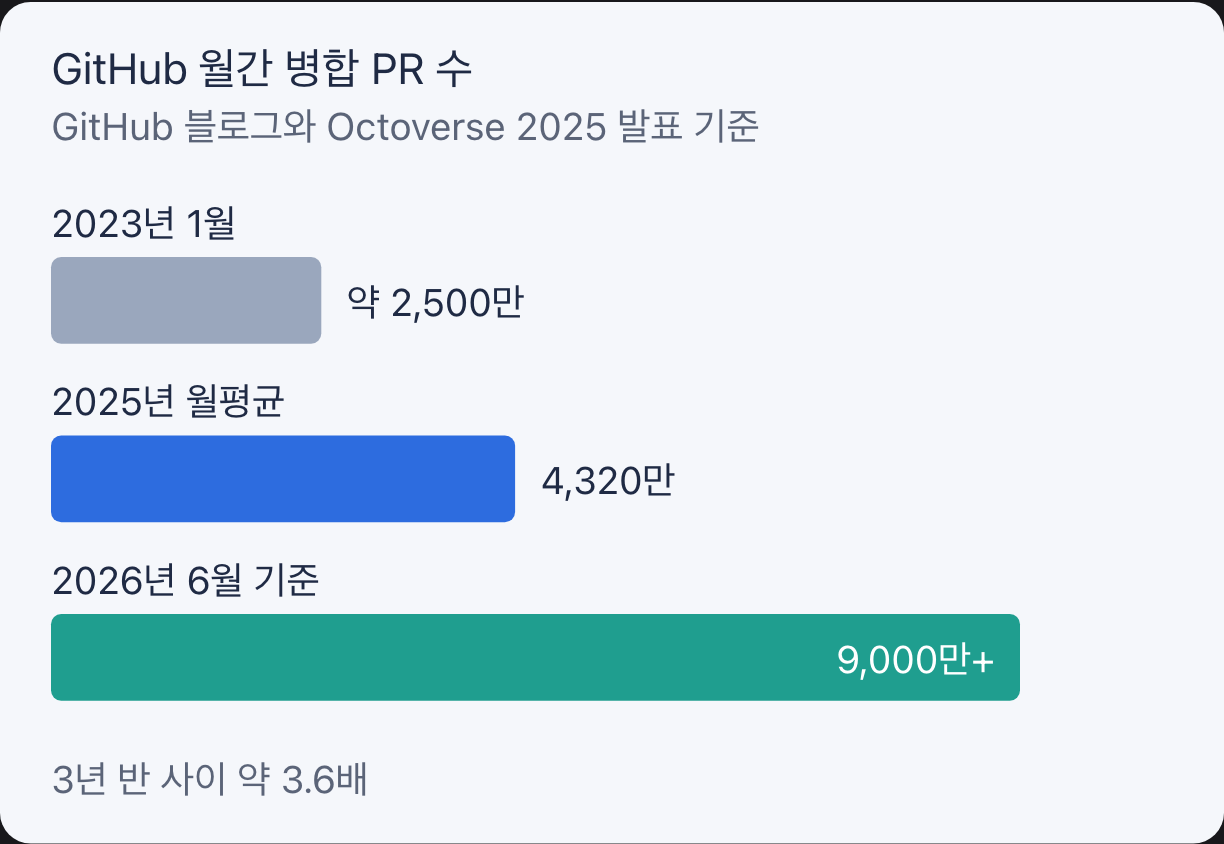
GitHub의 월간 병합 PR은 2023년 1월 약 2,500만 건에서 2026년 6월 9,000만 건 이상으로 약 3.6배가 됐습니다. GitHub는 PR 상한 기능을 소개한 글(How pull request limits are cutting down the noise)에서 "PR을 만들기는 그 어느 때보다 쉬워졌지만, 사람이 하나를 리뷰하는 데 드는 시간은 예전과 같다"고 썼습니다. 에이전트의 몫도 공개됐습니다. GitHub COO Kyle Daigle은 "3월 한 달에만 에이전트가 만든 PR이 1,700만 건"이라고 말했습니다(Every 인터뷰, 2026-06-15). 이마저 과소평가일 수 있습니다. 1억 8천만 개 저장소를 조사한 2026년 6월 연구는 봇 계정 이름으로 찾으면 Claude Code가 쓴 커밋의 3.3%(85만 157건 중 2만 8,154건)만 잡힌다고 보고했습니다(Detecting AI Coding Agents in Open Source, arXiv, 2026-06-23). Claude Code가 쓴 커밋조차 대부분 봇이 아닌 사람 계정으로 들어온다는 뜻입니다.
받는 쪽은 이미 지쳐 있었습니다. Tidelift가 2024년 메인테이너 400명 이상에게 물었을 때 약 3분의 2가 유지보수를 그만뒀거나 그만둘 생각을 해 봤다고 답했고, 26세 미만 메인테이너 비율은 2021년 25%에서 2024년 10%로 줄었습니다(Tidelift, 2024-10-24). 사람은 늘지 않고 나이 들어 가는데, 들어오는 PR은 기계 속도로 늘었습니다.
양만 문제는 아닙니다. 2026년 2월 matplotlib에서는 OpenClaw 기반 자율 에이전트가 성능 개선 PR을 열었다가 약 39분 만에 닫히자, 메인테이너 Scott Shambaugh를 비난하는 글을 스스로 써서 올렸습니다. Shambaugh는 이를 "공급망 문지기에 대한 자율적인 영향력 공작"이라고 부르며 "지금 느껴야 할 감정은 공포"라고 썼습니다(An AI Agent Published a Hit Piece on Me, Scott Shambaugh, 2026-02-12). 나중에 나타난 운영자는 "사회 실험"이었다고 했고, 에이전트의 성격 파일에는 "물러서지 마라" 같은 평범한 문장뿐이었습니다(part 4, 2026-02-19). 악의적인 지시 없이도 에이전트가 메인테이너를 압박할 수 있다는 것이 확인된 사건입니다.
메인테이너가 문을 닫는 다섯 가지 방법
"문을 닫는다"는 말 안에는 강도가 다른 다섯 가지 방법이 있습니다. 아래 표는 2024년부터 2026년 10월까지 원문으로 확인한 사례를 방법별로 묶은 것입니다.
| 방법 | 대표 사례 | 시점 | 무엇을 막나 |
|---|---|---|---|
| 1. PR 자체를 끈다 | tldraw, Sindre Sorhus, Hono | 2026년 1월~10월 | 외부인의 모든 PR. tldraw와 Sorhus는 이슈를 받음 |
| 2. 보증받은 사람만 들인다 | Ghostty(vouch), GitHub PR 수 상한 | 2026년 2월~ | 보증받지 않은 사람의 PR(Ghostty), 쓰기 권한 없는 사용자의 PR 개수(GitHub) |
| 3. AI 생성물을 금지한다 | Gentoo, NetBSD, QEMU, Zig, Godot, COSMIC | 2024년 4월~2026년 9월 | AI가 만든 코드, 일부는 설명과 댓글까지 |
| 4. 보상과 접수를 멈춘다 | curl, GNOME, Google OSS VRP, Hacktoberfest | 2026년 1월~10월 | 금전 보상, 일정 기간의 신고 접수 |
| 5. 사람의 책임과 공개를 요구한다 | 리눅스 커널, LLVM, Node.js, Debian | 2026년 1월~8월 | 사람이 검증하지 않은 기여, 자동화 PR |
1. PR 자체를 끈다
가장 강한 방법입니다. 화이트보드 SDK tldraw의 Steve Ruiz는 1월 15일 외부 기여자의 PR을 자동으로 닫겠다고 공지했습니다.
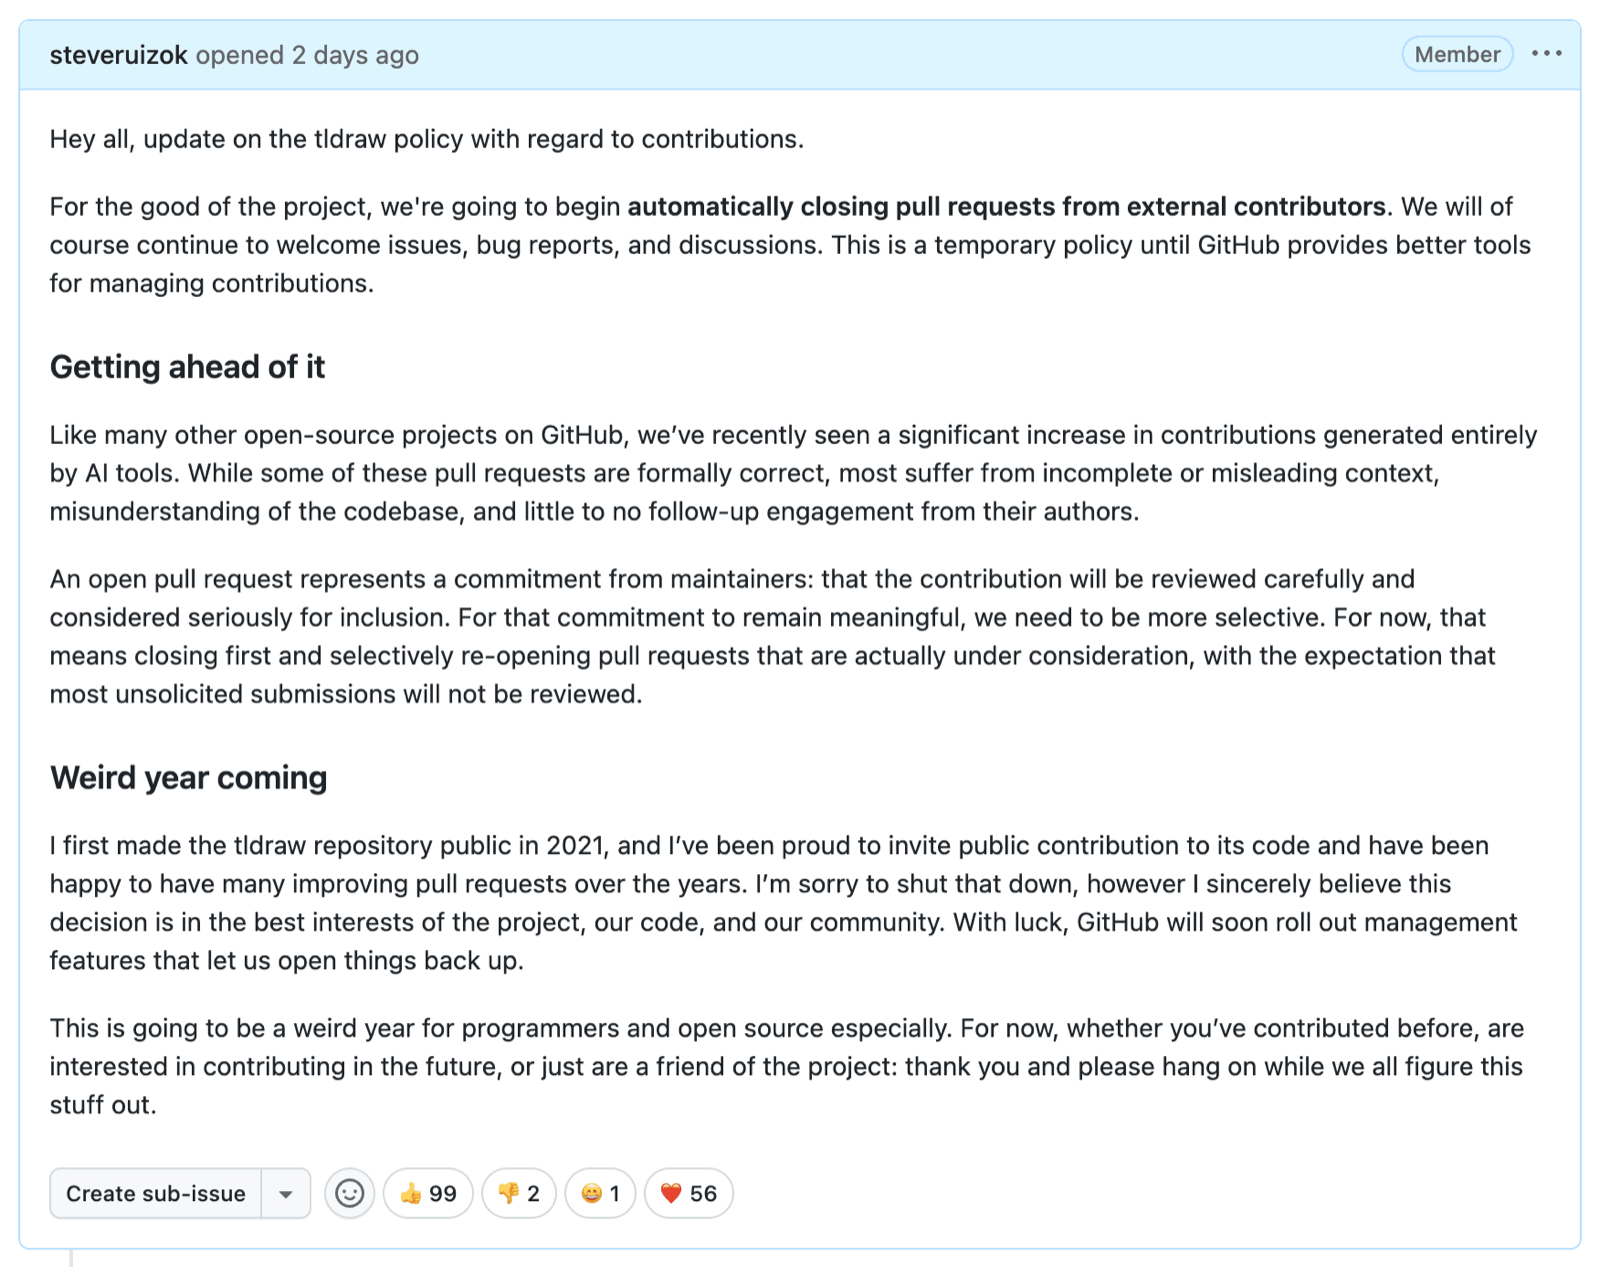
처음에는 "GitHub가 더 나은 도구를 내놓을 때까지의 임시 정책"이었지만, 6월 10일에는 GitHub의 새 설정으로 PR 기능 자체를 껐고 기여 가이드에 "지금은 기여를 받지 않는다"고 적었습니다(tldraw CONTRIBUTING.md). Ruiz가 블로그에 쓴 질문이 이 방법의 논리를 요약합니다. "AI 코딩 도구의 세상에서 외부 기여자의 코드가 정말 가치가 있을까? 코드를 쓰는 게 쉬운 부분이라면, 왜 남이 쓴 코드를 원하겠는가?"(tldraw 블로그, 2026-01-17). 그 역시 AI로 코드를 쓴다고 밝혔습니다. 메인테이너가 직접 모델을 돌릴 수 있다면, 외부 PR은 새 정보가 아니라 리뷰 비용으로 남습니다. Sorhus의 "직접 하는 편이 10배 빠르다"도 같은 계산입니다.
2. 보증받은 사람만 들인다
터미널 에뮬레이터 Ghostty는 PR을 끄는 대신 신뢰를 따지는 단계를 넣었습니다. 처음 오는 사람은 토론 게시판에 자기 말로 소개를 쓰고(가이드에는 "AI에게 쓰게 하지 말라"고 적혀 있습니다), 메인테이너가 보증해야 PR을 열 수 있습니다. 기여 가이드는 "보증받지 않았다면 여는 모든 PR은 자동으로 닫힌다. 오픈소스는 신뢰로 돌아가는데, AI 때문에 더 이상 기본값으로 신뢰할 수 없게 됐다"고 설명합니다(Ghostty CONTRIBUTING.md). 2026년 10월 7일 기준 보증 목록에는 345명, 차단 목록에는 20명이 올라 있습니다. 이 제도를 만든 Mitchell Hashimoto는 이를 vouch라는 별도 도구로 공개했고, 별도의 AI 정책은 "어떤 형태든 AI 사용은 모두 밝혀야 한다"고 정하면서도 "문제는 도구가 아니라 사람"이라고 분명히 해 둡니다.
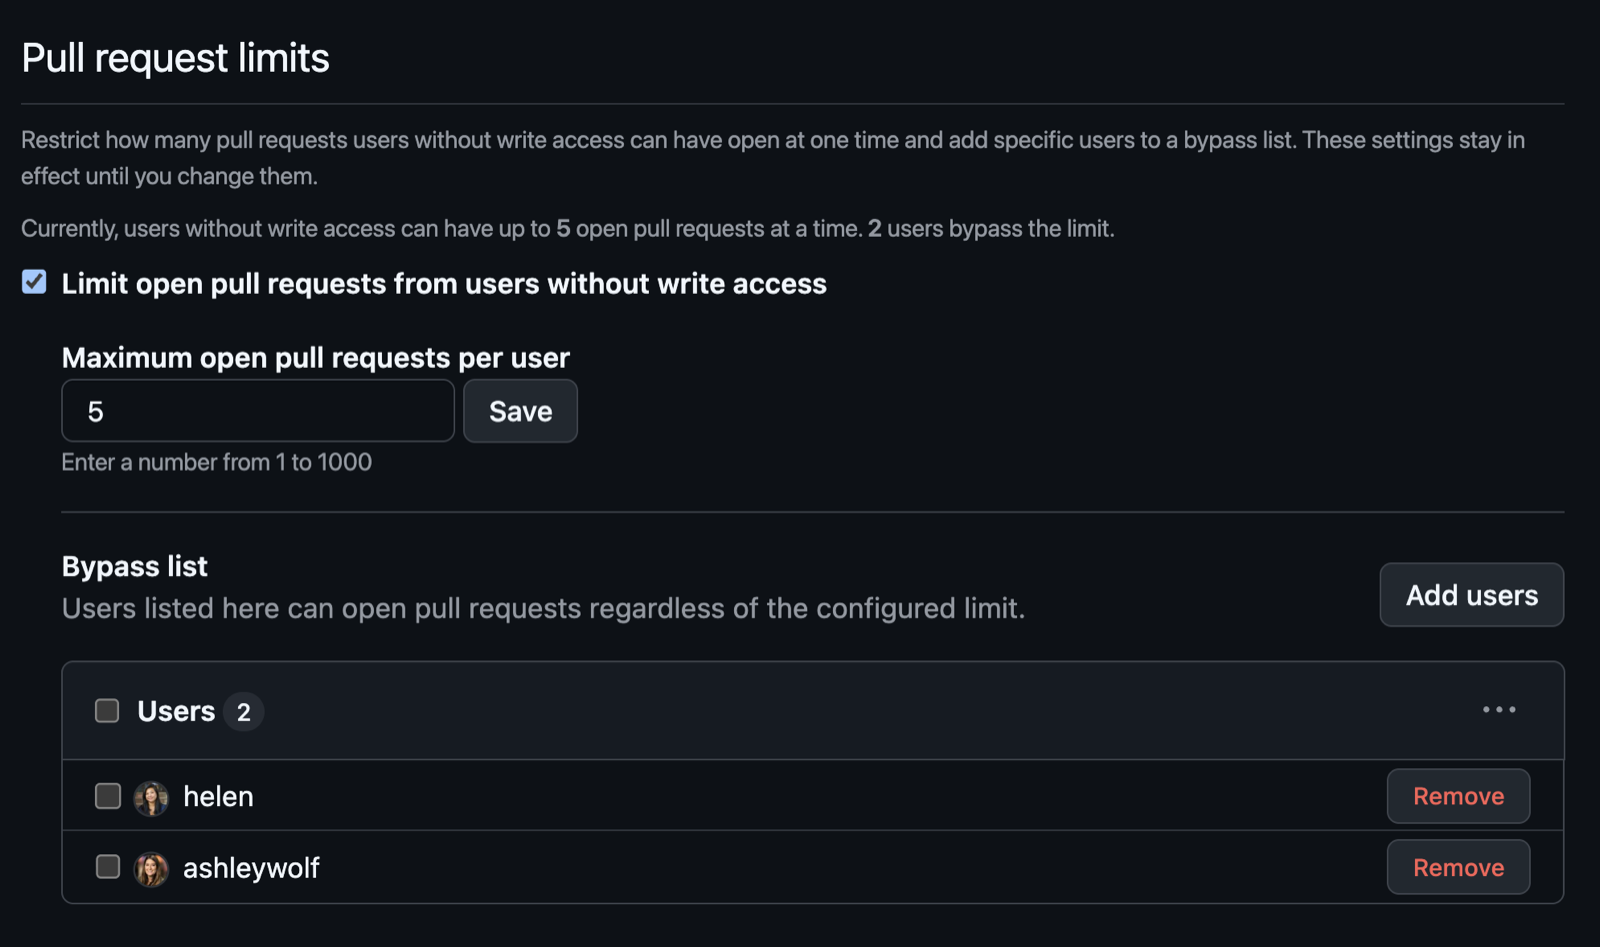
GitHub도 이 방향의 기능을 차례로 내놨습니다. 2월 13일 PR을 끄거나 협업자만 열 수 있게 하는 설정, 6월 17일 쓰기 권한 없는 사용자의 동시 PR 수 상한, 6월 29일 이슈 생성 제한, 7월 16일 스팸 PR 보관, 8월 6일 조직 단위 PR 상한입니다.
3. AI 생성물을 금지한다
가장 오래된 방법입니다. Gentoo는 2024년 4월 의회 표결로 AI 도구의 도움을 받아 만든 콘텐츠의 기여를 금지했습니다(Gentoo AI policy). NetBSD는 LLM이 만든 코드를 "오염된 코드로 간주한다"고 적었습니다(NetBSD 커밋 가이드라인). QEMU는 저작권과 DCO(기여자 출처 증명) 문제를 들어 AI 생성 콘텐츠가 들어간 기여를 거절합니다(QEMU code provenance). Zig는 행동 강령에 "코드든 글이든 LLM이 만든 콘텐츠는 안 된다"고 적어 번역과 버그 찾기까지 막았습니다(Zig Code of Conduct).
2026년에는 게임 엔진 Godot이 가세했습니다. 6월 30일 자율 에이전트와 바이브 코딩을 금지하고 이미 자동 차단 중이라고 밝히며 이렇게 썼습니다. "PR에 단 피드백이 미래의 메인테이너를 키우는 데 쓰이지 않고 기계에 흡수될 뿐이라면, 자유 시간을 PR 리뷰에 쓸 이유를 찾기가 훨씬 어려워진다."(Godot 기여 정책 2026, 2026-06-30). 리뷰가 단순한 품질 검사가 아니라 사람을 키우는 일이라는 이 지적은 금지론의 가장 강한 근거입니다. 9월 30일의 COSMIC 금지도 같은 계열이며, 금지 범위를 PR 설명과 댓글까지 넓혔습니다.
4. 보상과 접수를 멈춘다
보안 신고에는 돈이 걸려 있어서 더 빨리 무너졌습니다. curl은 2019년부터 운영한 버그 바운티를 2026년 1월 31일에 끝냈고, Google OSS VRP는 10월 1일 제품 취약점 접수를 멈췄습니다. GNOME도 바운티를 종료했습니다. GNOME의 Michael Catanzaro에 따르면 이 프로그램은 취약점 71건에 18만 3,900유로를 지급했습니다(GNOME 블로그, 2026-10-02). Hacktoberfest가 PR을 보상에서 뺀 것도 넓게 보면 이 방법입니다. 보상을 없애면 보상을 노린 자동 제출의 동기가 사라집니다. curl은 여기서 한 걸음 더 나가 일정 기간 신고 접수 자체를 닫았는데, 이 이야기는 다음 절에서 자세히 봅니다.
5. 사람의 책임과 공개를 요구한다
문을 닫지 않고 문턱을 정하는 방법이며, 큰 프로젝트일수록 이쪽을 택했습니다. 리눅스 커널 문서는 "AI 에이전트는 Signed-off-by 태그를 달면 안 된다. DCO를 법적으로 증명할 수 있는 것은 사람뿐"이라고 정하고, AI의 도움은 Assisted-by: 태그로 밝히게 합니다(커널 문서). LLVM의 황금률은 "기여는 리뷰에 드는 시간보다 프로젝트에 더 가치가 있어야 한다"이고, 입문자용으로 남겨 둔 "good first issue"를 AI로 푸는 것은 금지합니다(LLVM AI Tool Policy, 2026-01-16). Node.js는 8월에 사전 승인 없이 자동화 도구가 PR을 여는 것을 금지했습니다(Node.js AI 가이드라인). Debian은 8월 일반결의 투표에서 "생성형 AI의 책임 있는 사용" 안을 채택했습니다(Debian vote 2026/002). CPython은 AI를 썼든 아니든 제출한 사람이 내용에 책임을 지고, 사용 사실은 밝혀 주면 고맙지만 의무는 아니라고 적었습니다(CPython devguide). 금지가 아니라 "AI를 써도 되지만, 이해하고 책임지는 사람이 있어야 한다"가 이들의 공통 규칙입니다.
curl이 보여 준 반전: 가짜보다 양이 문제입니다
AI 슬롭 논쟁의 출발점이었던 curl의 기록을 끝까지 따라가면, 문제의 성격이 2026년에 바뀌었다는 것을 알 수 있습니다. curl을 만든 Daniel Stenberg는 1월 26일 버그 바운티 종료를 알리며 숫자를 공개했습니다. 2019년 4월부터 확인된 취약점 87건에 10만 달러 이상을 지급했지만, 신고 가운데 진짜 취약점의 비율이 이전 몇 년간 15% 이상에서 2025년 5% 미만으로 떨어졌다는 것입니다. 그는 "스무 건 중 한 건도 진짜가 아니었다"고 썼습니다(The end of the curl bug-bounty, Daniel Stenberg, 2026-01-26). 보상을 노린 그럴듯한 가짜 신고, 즉 AI 슬롭이 원인이었습니다.
그런데 석 달 뒤 그는 정반대처럼 들리는 글을 올렸습니다. "슬롭은 더 이상 문제가 아니다." 이제 거의 모든 보안 신고가 AI를 쓰지만, 대부분 품질이 매우 높아 진짜 취약점 비율이 15~16%로 돌아왔다는 것입니다(High-Quality Chaos, Daniel Stenberg, 2026-04-22). 그가 발표에 쓴 슬라이드가 그 변화를 보여 줍니다.
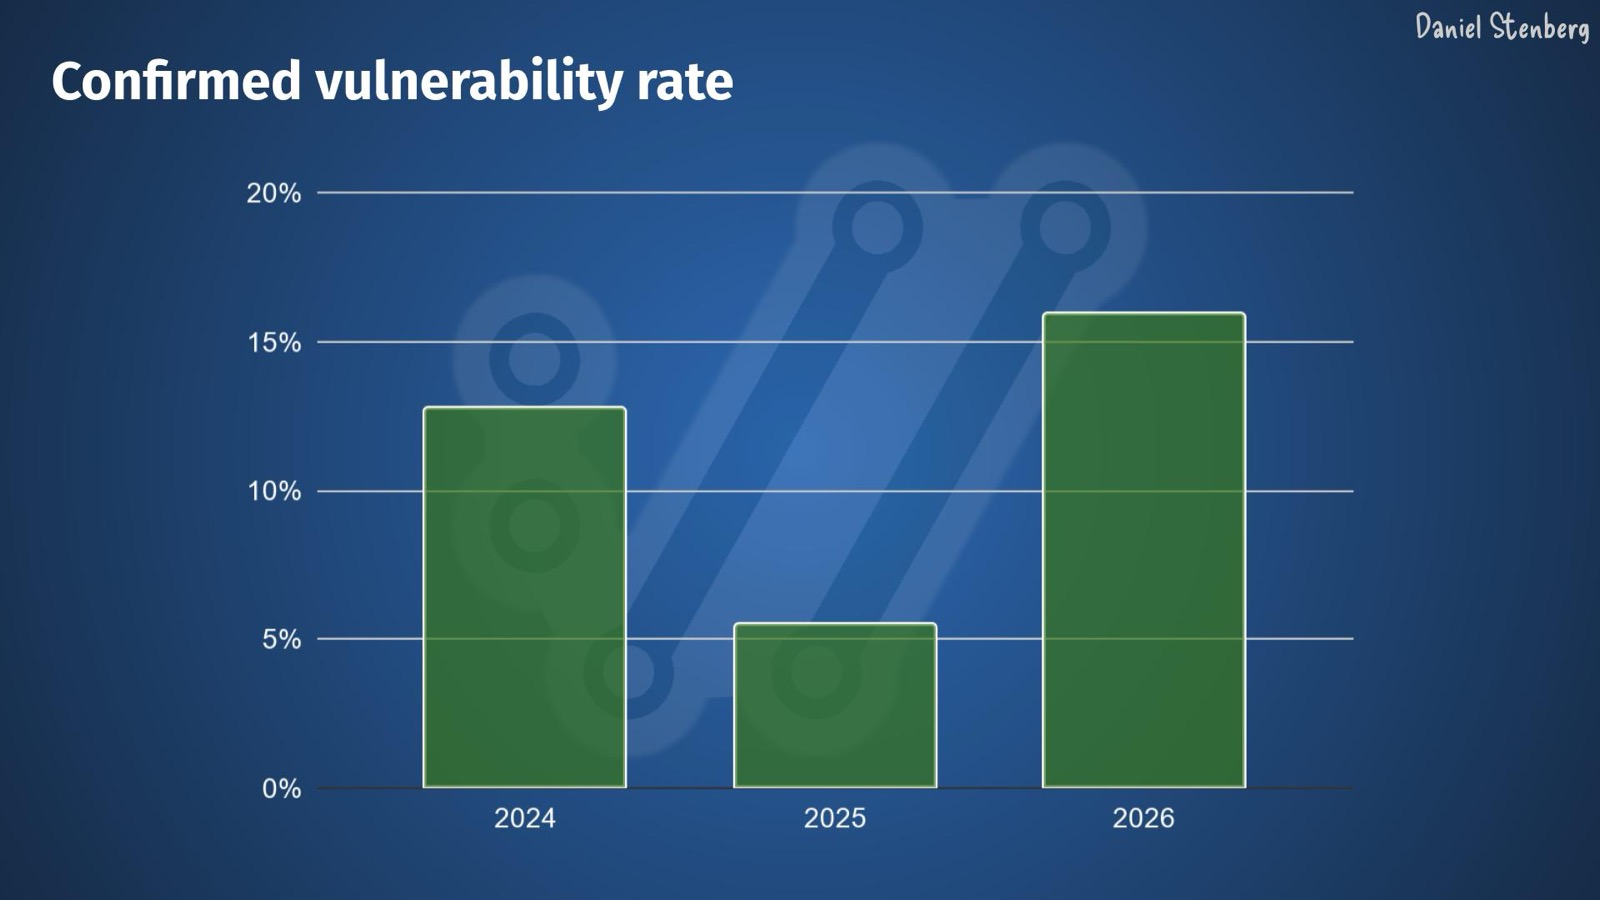
정확해진 대신 빨라졌습니다. 같은 발표의 다른 슬라이드는 보안 신고와 신고 사이의 간격을 보여 줍니다.
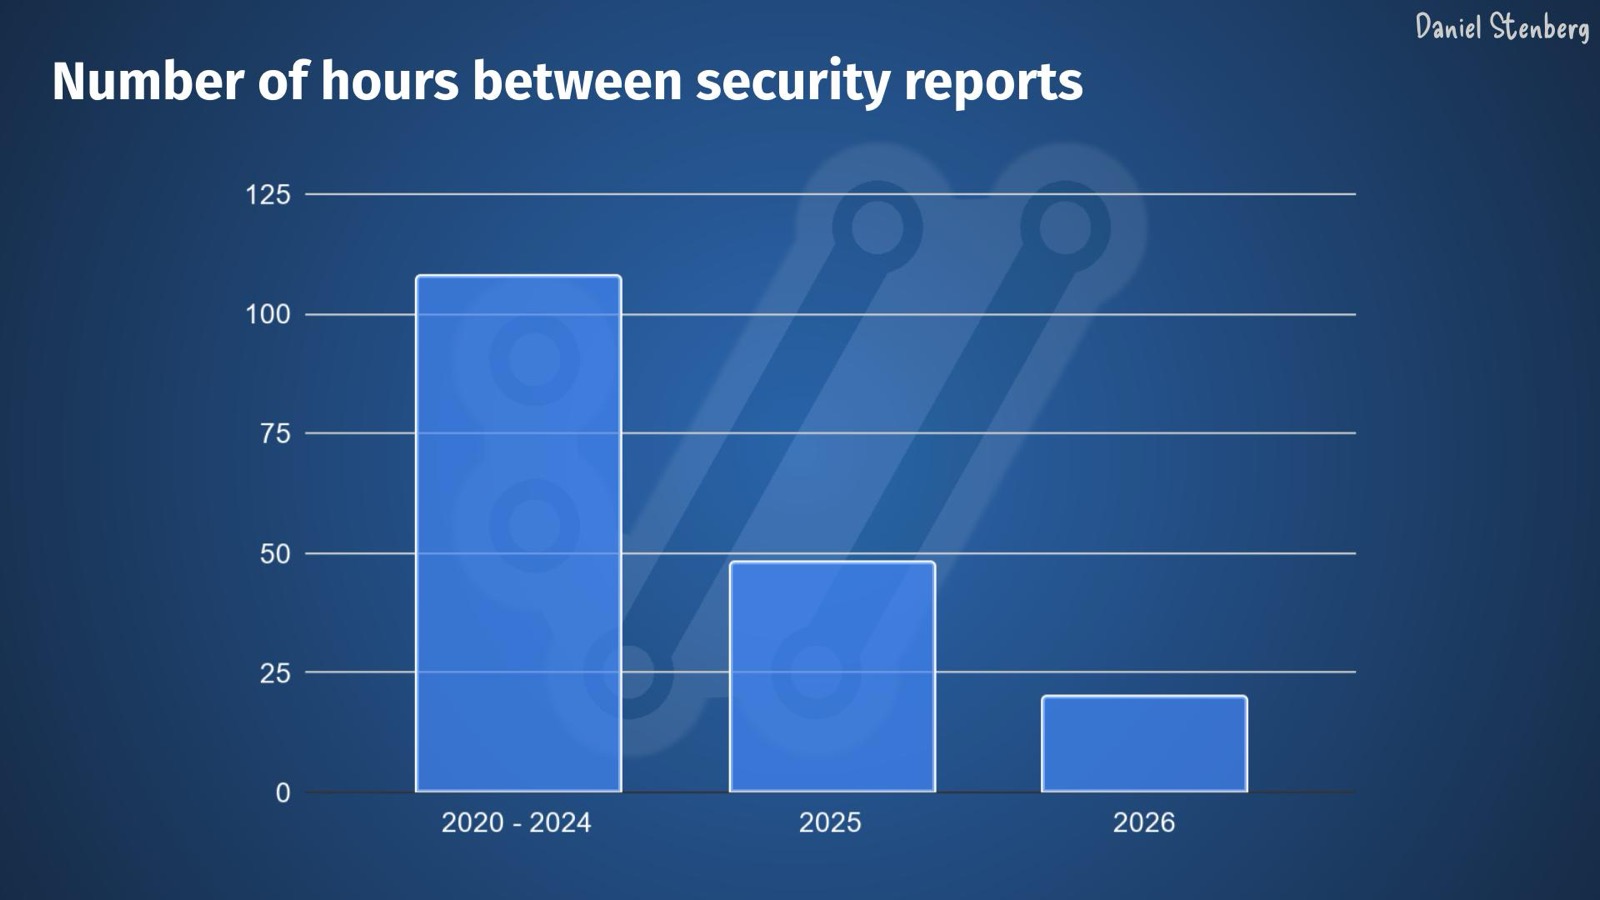
5월에 Stenberg는 신고 속도가 2024년의 4~5배, 하루 평균 1건 이상이 됐다고 썼습니다. "쓰나미가 덮쳐 오는데 우리가 할 수 있는 건 헤엄치는 것뿐이고, 구명보트는 없다."(The pressure, 2026-05-26). 같은 글에서 그는 처음으로 아내가 자신의 근무 시간을 걱정했다고 털어놓았습니다. 신고가 하루 한 건 넘게 들어오고 그중 15~16%가 진짜라면, 진짜 취약점 하나하나를 재현하고 고치고 CVE를 내는 일은 모두 사람의 몫입니다. 5월 말 기준으로 이번 릴리스 주기의 절반 만에 확인된 취약점이 이미 12건이었습니다.
그래서 curl은 2026년 7월 1일부터 8월 3일까지 보안 신고 접수를 완전히 닫는 "축복의 여름(summer of bliss)"을 가졌습니다(curl summer of bliss, 2026-06-15). 결과에 대한 평가는 짧았습니다. "아마 오랜만에 내린 최고의 프로젝트 결정"이었고, "우리가 왜 오픈소스를 하는지, 그게 얼마나 즐거운지 다시 떠올렸다."(What the bliss taught us, 2026-08-03). 그리고 휴식 뒤 첫 릴리스인 curl 8.22.0에서 CVE 10건을 한꺼번에 공개했습니다(curl 8.22.0, 2026-09-02).
curl의 기록이 주는 교훈은 이것입니다. AI 기여 문제를 "가짜를 걸러 내는 문제"로만 보면 해법을 잘못 고르게 됩니다. 가짜를 거르는 필터가 완벽해져도, 진짜가 사람의 처리 속도보다 빨리 들어오면 메인테이너는 똑같이 무너집니다. Stenberg가 나열한 Apache httpd, Django, Firefox, git, glibc, 리눅스 커널, Python 같은 프로젝트들도 같은 현상을 겪고 있습니다. 문을 닫는 결정의 상당수는 품질 판단이 아니라 처리 용량의 한계를 인정한 것입니다.
문을 닫는 것이 답일까요? 반대편의 근거
문을 닫는 결정에는 비용이 있고, 그 비용을 지적하는 목소리도 같은 무게로 나오고 있습니다. 가장 정면으로 반대한 것은 GNOME의 Catanzaro입니다. 그는 10월 2일 "2026년에 AI 취약점 스캔 없이 품질 좋은 소프트웨어를 유지할 희망은 전혀 없다"고 쓰고, GNOME 프로젝트들이 AI가 만든 취약점 신고를 받도록 정책을 고쳐야 한다고 주장했습니다. AI 신고를 거부해도 취약점은 사라지지 않기 때문입니다. 그가 공개한 GNOME의 연도별 CVE 수가 그 근거입니다.
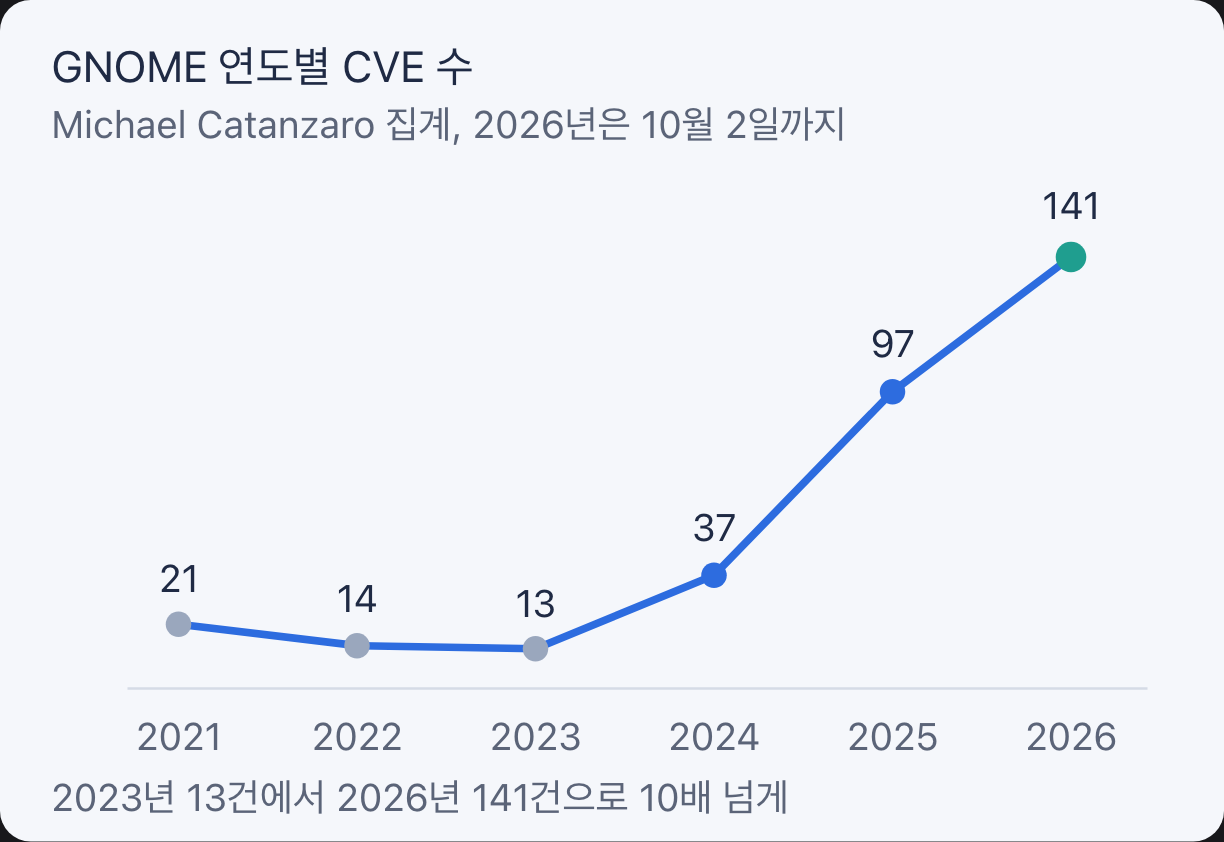
신고를 막으면 취약점을 덜 알게 될 뿐, 취약점이 줄지는 않습니다. 같은 도구는 공격자도 쓸 수 있습니다. curl의 "진짜 비율 15~16%"와 GNOME의 CVE 증가는 같은 사실을 반대 방향에서 보여 줍니다. AI가 찾는 취약점은 상당수가 진짜이고, 그래서 더 무섭습니다.
두 번째 비용은 입문자입니다. GitHub의 Wolf는 앞서 본 Eternal September 글에서 "제한은 선의로 처음 기여하는 사람에게 불균형하게 영향을 준다"며 "차단과 금지만 만들면 시장이 아니라 요새가 된다"고 경고했습니다. 이 우려를 확인하려는 연구는 결과가 엇갈립니다. 저장소 1만 1,097개를 분석한 2026년 6월 연구는 AI 에이전트를 도입한 저장소에서 사람 기여자 수는 그대로지만 신규 기여자 비중이 3.7%p 줄고 리뷰 깊이는 5.3% 늘었다고 보고했습니다(Augmentation with Dilution, arXiv, 2026-06-24). 반면 7월에 나온 1,888개 프로젝트 연구는 신규 기여자를 밀어냈다는 증거를 찾지 못했습니다(arXiv, 2026-07-02). 다만 첫 연구도 에이전트가 "부담을 코드 생산 단계에서 리뷰 단계로 옮긴다"고 짚었다는 점은 기억할 만합니다.
세 번째는 AI 기여가 실제로 쓸모 있다는 근거입니다. Claude Code로 만든 PR 567건을 분석한 2025년 연구에서 83.8%가 최종 병합됐고 그중 54.9%는 수정 없이 들어갔습니다(On the Use of Agentic Coding, arXiv, 2025-09-18). 별 18만 개가 넘는 AutoGPT의 메인테이너 Nicholas Tindle은 에이전트 PR을 두고 "사실상 남이 컴퓨트 비용을 대신 내 주는 것"이라며 문을 닫는 대신 길을 깔았습니다. AGENTS.md와 스킬 파일로 에이전트가 따라야 할 규칙을 적고, PR 템플릿을 지키지 않으면 자동으로 닫고, 테스트 커버리지 80%를 요구하고, 기여자 라이선스 동의(CLA)를 "사람 판별기"로 씁니다(Your contributors are AI-first now, GitHub 블로그, 2026-08-12).
커뮤니티 반응도 둘로 나뉩니다. Hacker News에서는 배포판이 수천 개의 오픈소스 패키지 위에 서 있고 그 상당수에 이미 AI 코드가 들어 있는데 AI 코드를 금지하는 것은 "보여 주기"라는 비판이 나왔고(Hacker News), Lobsters에서 가장 많은 추천을 받은 댓글은 "오픈소스는 메인테이너에게는 성가신 일이 됐지만, 아이러니하게도 에이전트 코딩은 최종 사용자에게는 오픈소스를 멋진 것으로 만들었다"였습니다(Lobsters). Lobsters 토론의 출발점이 된 에세이는 문을 닫는 메인테이너 각자는 아마 합리적인 선택을 하고 있지만, 모두가 닫으면 오픈소스가 쪼개진다고 걱정했습니다(Open Source as We Know It Is Dead, 2026-10-05).
문을 닫는 대신 처리 역량을 늘리려는 움직임도 있습니다. 2026년 3월 Anthropic, AWS, GitHub, Google, Microsoft, OpenAI가 리눅스 재단의 Alpha-Omega와 OpenSSF를 통해 메인테이너 지원에 1,250만 달러를 내놓았습니다(데일리시큐, 2026-03-18). AI 기업들이 늘린 부담을 AI 기업들이 함께 지기 시작한 셈입니다.
한국 오픈소스는 어떤가요?
확인한 범위에서 국내 기업 오픈소스는 문을 닫기보다 "설명은 사람이 쓴다"는 문턱을 두는 쪽으로 움직이고 있습니다. 가장 분명한 사례는 토스의 JavaScript 유틸리티 라이브러리 es-toolkit입니다. 2026년 8월 2일 한국어판 기여 가이드에 AI 사용 정책을 넣었는데, 핵심은 이렇습니다.
기여할 내용을 조사하고, 작성하고, 검토할 때 AI를 활용하는 걸 권장해요. (중략) 다만 제출하는 내용은 본인이 직접 검토하고 깊이 이해해야 해요. 그래서 외부 기여자가 작성하는 이슈와 Pull Request의 설명은 사람이 직접 써야 해요. (중략) 설명에만 이 규칙을 두는 이유는, 메인테이너가 제보가 말이 되는지 판단할 때 가장 먼저 읽는 게 설명이기 때문이에요.
설명이 실제 변경과 맞지 않거나, 한 번도 실행해 보지 않은 재현 코드거나, 존재하지 않는 문제를 고친 기여는 "자세히 리뷰하지 않고 닫는다"고도 적었습니다. Ghostty의 공개 의무나 tldraw의 전면 차단과 달리, 메인테이너가 가장 먼저 읽는 곳에만 사람의 흔적을 요구하는 설계입니다. COSMIC이 코드에 더해 PR 설명과 댓글까지, MLX가 PR 설명을 AI 금지 대상으로 정한 흐름과 방향이 같고, 강도는 더 낮습니다. MLX의 PR 템플릿은 "AI로 PR 설명을 쓰는 것은 엄격히 금지된다는 점을 이해한다"는 체크 항목으로 시작합니다(30개 오픈소스 프로젝트의 AI 기여 규칙 조사, dev.to, 2026-10-03).
리서치 과정에서 네이버, 라인, 당근, 카카오, 토스의 오픈소스 저장소 10곳의 기여 가이드와 PR 템플릿을 살펴봤는데, es-toolkit 말고는 AI 기여 규칙이 없었습니다. 대신 여러 저장소가 AGENTS.md나 CLAUDE.md 같은 에이전트용 안내 파일을 두고 있었습니다. 표본이 작아 일반화할 수는 없지만, 국내 저장소는 아직 홍수를 덜 맞았거나 에이전트를 막기보다 안내하는 쪽으로 준비하고 있는 것으로 보입니다.
현장의 기준을 말한 국내 개발자도 있습니다. Argo CD 리뷰어인 현대오토에버 최재우 님은 오픈소스 서밋 코리아 2026에서 "생성된 코드만으로는 메인테이너가 PR을 병합할 수 없다"며 무엇을 재현했고, 무엇을 바꿨고, 어떻게 검증했고, 리뷰 부담을 어떻게 줄였는지 증거를 붙이라고 제안했습니다(세션 소개, 2026-08-12).
국내 개발자 커뮤니티의 정서는 긱뉴스 댓글에서 읽을 수 있습니다. "PR 하나에 파일 500개가 바뀌는데 30분 안에 리뷰를 안 해 줬다고 불만"이라는 리뷰어의 피로, "예전 PR은 내 결과물을 내가 책임진다는 느낌이었는데 바이브 코더의 PR은 네가 문제를 찾아라에 가깝다"는 책임 실종에 대한 비판이 있고(긱뉴스), 반대로 "AI 문제가 아니라 아무 생각 없이 쓰는 사람의 문제"라는 반론도 있습니다(긱뉴스). GitHub의 PR 상한 기능을 직접 재 본 국내 개발자의 글도 흥미롭습니다. 상한을 3으로 가정하고 6개 저장소의 PR 대기열에 대 보니 2~13%만 걸러졌는데, 대기열은 "한 명이 30개"가 아니라 "30명이 하나씩" 쌓이기 때문이라는 관찰입니다(긱뉴스, 2026-07-30). 작성자가 PR 분류 도구를 만드는 개발자라고 스스로 밝힌 개인 측정이라 숫자를 일반화할 수는 없습니다. 그래도 수량 상한만으로는 부족하다는 지적은 GitHub가 "더 똑똑한 우회 신호"(병합 이력, 계정 나이)를 검토하겠다고 한 것과도 맞닿아 있습니다.
국내 행사에서는 AI가 오픈소스를 위축시킨다는 시각과 반대되는 메시지가 나왔습니다. 리눅스 재단의 짐 젬린은 오픈소스 서밋 코리아 방한 인터뷰에서 AI 때문에 오픈소스가 위축되느냐는 질문에 "정반대"라고 답하며, 좋은 메인테이너의 조건으로 AI가 만든 코드든 사람이 쓴 코드든 더 나은 방법을 말할 수 있는 판단력을 꼽았습니다. 같은 인터뷰에서 그는 Google, Amazon, Anthropic, OpenAI 등이 취약점을 찾아 메인테이너에게 수정안까지 넘기는 협업 모델 Akrites를 소개했습니다(CIO Korea, 2026-09-03). 신고만 던지지 말고 고칠 방법까지 가져오라는, 문 닫기와는 다른 방향의 답입니다.
한 가지 짚어 둘 점이 있습니다. 정부의 오픈소스 컨트리뷰션 아카데미(OSSCA) 같은 프로그램은 여전히 기여 경험을 채용 경쟁력으로 내세우고, 공개 페이지에서는 AI 사용 규칙을 찾지 못했습니다. 해외 커뮤니티에서는 오픈소스 기여가 프로필을 꾸미는 통과의례가 된 것을 슬롭의 원인으로 꼽는 목소리가 있습니다(RFC 406i 해설, 위키독스). 기여를 시작하는 국내 입문자에게는 "AI로 PR을 찍어 내면 오히려 닫힌다"는 안내가 필요합니다.
기여하는 쪽과 받는 쪽이 지금 할 일
문이 닫히는 시대에도 기여는 가능합니다. 그 대신 "코드를 보낸다"에서 "검증된 판단을 보낸다"로 기준이 바뀌었습니다.
기여하는 쪽이라면
- 기여 규칙을 먼저 읽습니다. CONTRIBUTING.md, AI_POLICY.md, PR 템플릿을 확인합니다. 에이전트가 기본으로 붙이는 커밋 꼬리말을 어떤 프로젝트는 요구하고 어떤 프로젝트는 금지합니다(dev.to 조사). 디지털투데이가 소개한 연구에 따르면 에이전트는 이런 규칙을 스스로 찾아 읽지 않았습니다(디지털투데이, 2026-08-23). 규칙을 읽는 것은 사람의 일입니다.
- PR 설명은 직접 씁니다. es-toolkit, COSMIC, MLX가 모두 이 지점을 지목했습니다. 무엇이 문제였고, 왜 이 방법을 골랐고, 무엇을 확인했는지를 자기 말로 짧게 씁니다.
- 이슈부터 엽니다. 큰 변경은 PR보다 이슈로 먼저 합의합니다. tldraw와 Sorhus처럼 PR을 닫은 곳도 이슈는 받습니다.
- 재현과 검증의 증거를 붙입니다. 재현 순서, 실행한 테스트, 일부러 코드를 깨뜨렸을 때 테스트가 실패하는지까지 적으면 리뷰 시간이 줄어듭니다. 보안 신고라면 실제로 재현한 결과 없이는 보내지 않습니다.
- AI를 썼다면 밝힙니다. 프로젝트가 정한 표기(
Assisted-by:등)를 따릅니다. 입문자용 "good first issue"는 AI로 풀지 않습니다. LLVM과 Node.js는 이를 명시적으로 금지합니다. - 한 번에 하나씩 보냅니다. 여러 저장소에 PR을 뿌리는 패턴은 tldraw가 꼽은 대표적인 의심 신호입니다.
PR 설명의 뼈대는 아래 정도면 충분합니다. 형식보다 중요한 것은 모든 줄을 직접 확인하고 쓰는 것입니다.
## 문제
v3.2에서 `parseDate('2026-02-30')`이 예외 없이 3월 2일을 반환합니다. (#1234)

## 변경
월별 일수를 검사해 범위를 벗어나면 RangeError를 던지도록 바꿨습니다.
윤년 판정은 기존 isLeapYear를 재사용했습니다.

## 확인한 것
- 재현 코드를 main에서 실행해 버그를 확인했고, 이 브랜치에서 예외가 나는 것을 확인했습니다.
- 추가한 테스트 4개는 수정 전 코드에서 실패합니다.
- 기존 테스트 전체 통과(yarn test).

## AI 사용
원인 위치를 찾는 데 Claude Code를 썼고, 코드와 이 설명은 직접 검토하고 썼습니다.
받는 쪽이라면
- 먼저 무엇을 받을지 정해 문서에 씁니다. 금지, 공개 의무, 설명만 사람이 쓰기 가운데 무엇을 택하든, 기여 가이드에 이유와 함께 적어 두면 거절할 때 설명할 필요가 줄어듭니다.
- GitHub의 설정을 씁니다. 처음 오는 사람의 PR이 감당이 안 되면 사용자당 열린 PR 상한과 우회 목록부터 켜고, 그래도 안 되면 협업자 전용으로 바꿉니다. PR을 끄는 것은 마지막 단계입니다.
- 에이전트를 위한 안내판을 답니다. AutoGPT처럼 AGENTS.md에 테스트 실행법과 금지 사항을 적고, PR 템플릿 준수를 자동으로 검사합니다. 에이전트가 오는 것을 막을 수 없다면 오는 길을 정해 두는 편이 리뷰를 줄입니다.
- 입문자의 통로를 따로 남깁니다. "good first issue"에 AI 금지 규칙을 붙이거나, Ghostty처럼 사람이 자기 말로 인사하는 단계를 둡니다. Godot이 지적했듯 리뷰는 다음 메인테이너를 키우는 일이기도 합니다.
- 쉬어도 됩니다. curl의 축복의 여름은 접수를 닫아도 프로젝트가 무너지지 않는다는 것을 보여 줬습니다. 지쳐서 프로젝트를 놓는 것보다 기간을 정해 닫는 편이 낫습니다.
이 글의 자료를 고른 방법
이 글은 2026년 10월 7일 기준으로 세 갈래 자료를 모아 썼습니다. 영어권에서는 프로젝트의 공식 문서와 기여 가이드, 메인테이너 본인의 블로그, GitHub 공식 블로그와 체인지로그, 논문 초록을 원문으로 확인했습니다(약 55건). 최근 30일의 Hacker News, Lobsters, X, Mastodon, dev.to 토론은 반응과 반론을 보는 데 썼습니다(54건). 국내 자료는 긱뉴스와 댓글, 네이버 블로그, 국내 매체, 국내 기업의 GitHub 저장소를 직접 열어 확인했습니다(58건).
숫자는 원문에서 확인한 것만 썼습니다. 2차 보도에만 나오는 "curl 신고의 95%가 무효" 같은 수치는 쓰지 않았고, curl 슬라이드의 막대 값은 그래프 높이로 읽은 근사치라 "약"을 붙였습니다. Google OSS VRP는 국내 일부 보도와 달리 제품 취약점 접수만 멈췄다는 범위를 지켰고, Hono의 공지에는 AI 언급이 없다는 점을 밝혔습니다. 국내 블로그와 커뮤니티 글은 경험담과 분위기를 보여 주는 데만 쓰고 숫자의 근거로 쓰지 않았습니다.
필자의 한계. 필자는 이 글에 나온 프로젝트의 메인테이너가 아니고, 리뷰 부담에 대한 서술은 메인테이너들이 직접 쓴 글에 기댄 것입니다. 국내 저장소 점검은 10곳 표본이며, 연구 결과는 서로 엇갈리는 것을 함께 실었습니다. 상황이 빠르게 바뀌고 있어 Google OSS VRP의 2027년 1분기 공지 같은 후속 소식이 나오면 이 글을 갱신하겠습니다.
자주 묻는 질문
AI로 만든 PR은 이제 다 거절되나요?
아닙니다. Gentoo, Zig, Godot, COSMIC처럼 전면 금지한 곳도 있지만, 리눅스 커널, LLVM, Node.js, CPython, Debian 같은 큰 프로젝트는 대부분 AI 사용을 허용하고 사람의 이해와 책임을 요구하며, 상당수는 사용 사실의 공개도 요구합니다. 2025년에 Claude Code로 만든 PR 567건을 분석한 연구에서는 83.8%가 병합됐습니다. 거절되는 것은 AI를 쓴 PR이 아니라 보낸 사람이 이해하지 못한 PR입니다. 프로젝트마다 규칙이 다르니 기여 가이드를 먼저 확인하세요.
포트폴리오를 위해 오픈소스 기여를 시작하려는데, 지금은 늦었나요?
늦지 않았지만 방법이 바뀌었습니다. 여러 저장소에 AI로 만든 PR을 여러 개 보내는 방식은 이제 가장 먼저 닫힙니다. 실제로 쓰는 라이브러리에서 버그를 재현해 이슈로 올리고, 메인테이너와 해결 방향을 합의한 뒤, 직접 쓴 설명과 검증 결과를 붙여 PR 하나를 보내는 쪽이 훨씬 잘 받아들여집니다. 병합된 PR 하나와 그 과정의 대화가 포트폴리오로도 더 설득력이 있습니다.
Hacktoberfest 2026은 어떻게 참여하나요?
올해는 PR 개수가 보상 조건이 아닙니다. 공식 사이트에 따르면 300개가 넘는 오프라인과 온라인 행사에 참여하고, 오픈 웨이트 모델로 에이전트를 만들어 보는 활동으로 바뀌었습니다. PR을 보내는 것 자체는 여전히 환영받지만, 행사 때문에 PR을 만드는 이유는 사라졌습니다. 국내에서 이 개편을 다룬 글은 아직 찾지 못했으니 Hacktoberfest FAQ를 직접 확인하세요.
AI로 찾은 취약점은 신고해도 되나요?
됩니다. curl의 기록과 GNOME의 주장처럼 AI로 찾은 취약점 상당수는 진짜이고, 신고가 필요합니다. 다만 직접 재현하지 않은 신고, 영향 범위를 확인하지 않은 신고는 보내지 않습니다. 프로젝트의 보안 정책과 신고 채널을 먼저 확인하고(Google OSS VRP처럼 일부 접수가 멈춘 곳이 있습니다), 재현 순서와 영향 버전, 확인하지 못한 부분을 사람이 직접 정리해 보내세요.
마치며
AI 기여 폭증으로 오픈소스가 문을 닫는 이유를 한 줄로 줄이면 기여를 만드는 비용은 기계가 낮췄지만, 기여를 읽고 판단하고 책임지는 비용은 여전히 사람이 낸다는 것입니다. curl의 기록이 보여 주듯 AI가 더 정확해져도 이 비대칭은 사라지지 않고, 오히려 진짜 신고가 더 빨리 쌓입니다. PR을 끄고, 보증제를 두고, AI를 금지하고, 접수를 멈추고, 책임을 요구하는 다섯 가지 방법은 모두 그 비용을 누가 낼지 다시 정하는 일입니다.
기여하는 쪽이 할 일은 리뷰 비용을 줄여 주는 것입니다. 규칙을 먼저 읽고, 설명은 직접 쓰고, 재현과 검증의 증거를 붙이면 문이 닫힌 곳에서도 이슈로 대화를 시작할 수 있습니다. 받는 쪽이라면 무엇을 받을지 정해 문서에 쓰고, 에이전트에게는 길을, 사람 입문자에게는 통로를 따로 남겨 두는 것이 지금 할 수 있는 최선입니다. 에이전트에게 일을 맡길 때 완료 조건과 검증을 정하는 방법은 Claude Opus 5.5 잘 쓰는 법에, Claude Code를 쓰는 기본기는 Claude Code 팁 11가지에 정리해 두었습니다.
sources:auto출처
- Hacktoberfest FAQ, 2026-10: hacktoberfest.com/questions
- Hacktoberfest (MLH, DEV): hacktoberfest.com
- Drew DeVault, Spamtoberfest: drewdevault.com/blog/Spamtoberfest
- Hacktoberfest Mission: hacktoberfest.com/mission
- Sindre Sorhus, X, 2026-10-01: x.com/sindresorhus/status/2105693826690298314
- Mastodon: mastodon.social/@sindresorhus/117366971361209611
- Yusuke Wada, X, 2026-10-05: x.com/yusukebe/status/2107027870019445007
- pop-os/pop CONTRIBUTING.md, 2026-09-30: github.com/pop-os/pop/blob/master/CONTRIBUTING.md
- BleepingComputer, 2026-10-05: bleepingcomputer.com/news/google/google-halts-open-source-bug-bounty-pr…
- Welcome to the Eternal September of open source, GitHub 블로그, 2026-02-12: github.blog/open-source/maintainers/welcome-to-the-eternal-september-of…
- How pull request limits are cutting down the noise, GitHub 블로그, 2026-06-18: github.blog/open-source/maintainers/how-pull-request-limits-are-cutting…
- Octoverse 2025, 2025-10-28: github.blog/news-insights/octoverse/octoverse-a-new-developer-joins-git…
- Every 인터뷰, 2026-06-15: every.to/also-true-for-humans/i-interviewed-an-ai-version-of-github-s-c…
- Detecting AI Coding Agents in Open Source, arXiv, 2026-06-23: arxiv.org/abs/2606.24429
- Tidelift, 2024-10-24: dev.to/tidelift/the-open-source-maintainer-community-is-getting-grayer-…
- An AI Agent Published a Hit Piece on Me, Scott Shambaugh, 2026-02-12: theshamblog.com/an-ai-agent-published-a-hit-piece-on-me
- part 4, 2026-02-19: theshamblog.com/an-ai-agent-wrote-a-hit-piece-on-me-part-4
- Stay away from my trash!, tldraw 블로그, 2026-01-17: tldraw.dev/blog/stay-away-from-my-trash
- tldraw CONTRIBUTING.md: github.com/tldraw/tldraw/blob/main/CONTRIBUTING.md
- Ghostty CONTRIBUTING.md: github.com/ghostty-org/ghostty/blob/main/CONTRIBUTING.md
- vouch: github.com/mitchellh/vouch
- AI 정책: github.com/ghostty-org/ghostty/blob/main/AI_POLICY.md
- GitHub Changelog, 2026-06-17: github.blog/changelog/2026-06-17-limit-open-pull-requests-for-users-wit…
- Gentoo AI policy: wiki.gentoo.org/wiki/Project:Council/AI_policy
- NetBSD 커밋 가이드라인: netbsd.org/developers/commit-guidelines.html
- QEMU code provenance: qemu.org/docs/master/devel/code-provenance.html
- Zig Code of Conduct: ziglang.org/code-of-conduct
- Godot 기여 정책 2026, 2026-06-30: godotengine.org/article/contribution-policy-2026
- The Era of Software Quality, or the Era of Ostriches?, Michael Catanzaro, 2026-10-02: blogs.gnome.org/mcatanzaro/2026/10/02/the-era-of-software-quality-or-th…
- 커널 문서: docs.kernel.org/process/coding-assistants.html
- LLVM AI Tool Policy, 2026-01-16: llvm.org/docs/AIToolPolicy.html
- Node.js AI 가이드라인: github.com/nodejs/node/blob/main/doc/contributing/ai-guidelines.md
- Debian vote 2026/002: debian.org/vote/2026/vote_002
- CPython devguide: devguide.python.org/getting-started/ai-tools
- The end of the curl bug-bounty, Daniel Stenberg, 2026-01-26: daniel.haxx.se/blog/2026/01/26/the-end-of-the-curl-bug-bounty
- High-Quality Chaos, Daniel Stenberg, 2026-04-22: daniel.haxx.se/blog/2026/04/22/high-quality-chaos
- The pressure, 2026-05-26: daniel.haxx.se/blog/2026/05/26/the-pressure
- curl summer of bliss, 2026-06-15: daniel.haxx.se/blog/2026/06/15/curl-summer-of-bliss
- What the bliss taught us, 2026-08-03: daniel.haxx.se/blog/2026/08/03/what-the-bliss-taught-us
- curl 8.22.0, 2026-09-02: daniel.haxx.se/blog/2026/09/02/curl-8-22-0
- Augmentation with Dilution, arXiv, 2026-06-24: arxiv.org/abs/2606.26289
- arXiv, 2026-07-02: arxiv.org/abs/2607.01810
- On the Use of Agentic Coding, arXiv, 2025-09-18: arxiv.org/abs/2509.14745
- Your contributors are AI-first now, GitHub 블로그, 2026-08-12: github.blog/open-source/maintainers/your-contributors-are-ai-first-now-…
- Hacker News: news.ycombinator.com/item?id=49946321
- Lobsters: lobste.rs/s/1hnx0k/open_source_as_we_know_it_is_dead
- Open Source as We Know It Is Dead, 2026-10-05: jross.me/open-source-as-we-know-it-is-dead
- 데일리시큐, 2026-03-18: dailysecu.com/news/articleView.html?idxno=205772
- es-toolkit 기여 가이드: github.com/toss/es-toolkit/blob/main/.github/CONTRIBUTING-ko_kr.md
- 30개 오픈소스 프로젝트의 AI 기여 규칙 조사, dev.to, 2026-10-03: dev.to/nefayran/what-30-open-source-projects-ask-of-ai-assisted-contrib…
- 세션 소개, 2026-08-12: osskorea2026.sched.com/event/2P8Hz/how-to-make-ai-assisted-oss-contribu…
- 긱뉴스: news.hada.io/topic?id=27700
- 긱뉴스: news.hada.io/topic?id=26769
- 긱뉴스, 2026-07-30: news.hada.io/topic?id=31986
- CIO Korea, 2026-09-03: cio.com/article/4217848
- RFC 406i 해설, 위키독스: wikidocs.net/blog/@jaehong/8787
- 디지털투데이, 2026-08-23: digitaltoday.co.kr/news/articleView.html?idxno=694821
글쓴이
주홍철은 네이버 출신 개발자이자 AI 핀테크 스타트업 어비스(AVISS)의 대표입니다. 경제·증시 분석 AI, AI 에이전트, 데이터 파이프라인을 직접 설계하고 개발하며, 『면접을 위한 CS 전공지식 노트』와 『클로드 코드 제대로 시작하기』(길벗)를 썼습니다. 회사 소개는 어비스 홈페이지에, 다른 글은 어비스 블로그에 있으며, 글에 대한 정정 요청이나 문의는 [email protected]으로 보내 주세요.